İçindekiler
Zafiyet Taraması ve Sızma Testi Arasındaki Temel Ayrım
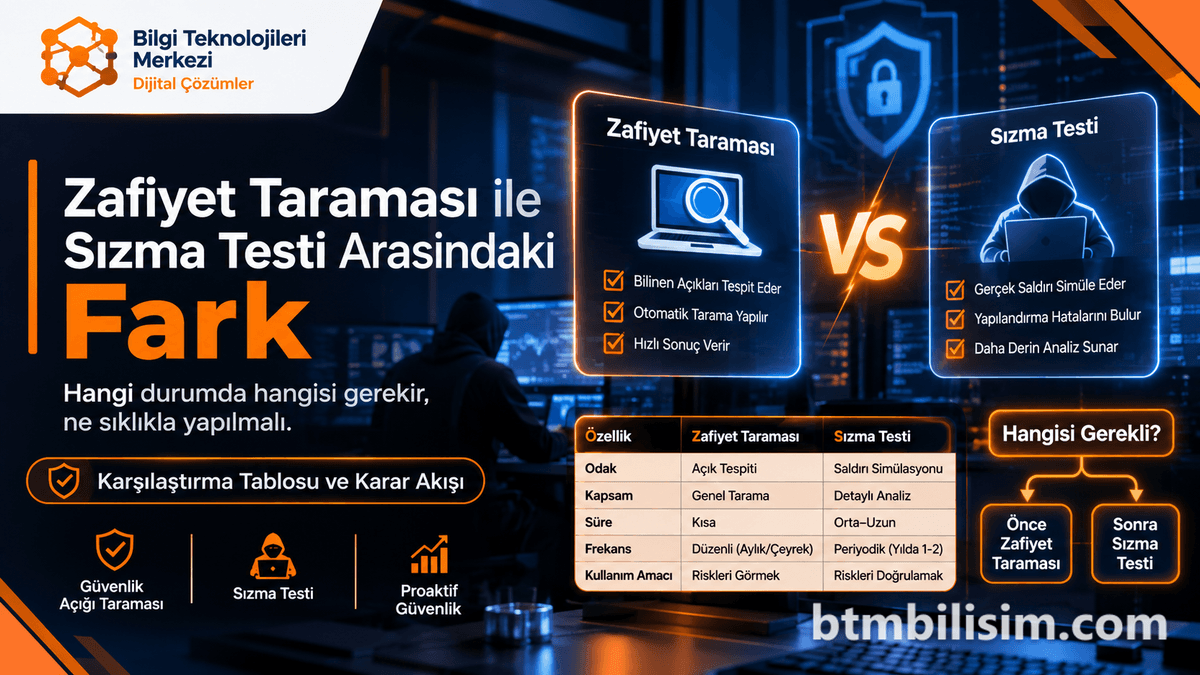
Zafiyet taraması, bir bilgi sistemindeki bilinen güvenlik açıklarını otomatik araçlarla tespit eden geniş kapsamlı bir analiz yöntemidir. Bu işlem, ağdaki varlıkların güvenlik açıklarını hızlıca belirleyerek risk önceliklendirmesi yapmanıza olanak tanır. Siber güvenlik stratejinizin sürekliliği için bu taramalar, sızma testlerinden farklı olarak çok daha yüksek frekansta uygulanmalıdır.
İşletmelerin dijital varlıklarını koruma çabasında bu iki kavram genellikle birbirinin yerine kullanılsa da, teknik derinlik ve uygulama biçimi açısından keskin farklar barındırırlar. Bir zafiyet taraması sistemin kapılarının kilitli olup olmadığını kontrol ederken, sızma testi o kapıların ne kadar kolay zorlanabileceğini ve içeri girildiğinde hangi verilere ulaşılabileceğini simüle eder. Kurumsal savunma mekanizmalarında bu iki yaklaşım birbirinin alternatifi değil, savunma derinliği prensibinin ayrılmaz iki parçasıdır.
Zafiyet Taraması Nedir ve Nasıl Çalışır?
Zafiyet taraması (Vulnerability Scanning), ağdaki varlıkları, sunucuları, uygulamaları ve veritabanlarını tarayarak bilinen güvenlik açıklarını (CVE - Common Vulnerabilities and Exposures) arayan otomatik bir işlemdir. Bu süreçte kullanılan profesyonel yazılımlar, hedef sistemin sürüm bilgilerini, açık portlarını ve yapılandırma hatalarını devasa veri tabanlarındaki binlerce imza ile karşılaştırır. Sistem mühendislerimiz, bu taramaları genellikle ağın genel sağlığını izlemek ve yama yönetim sürecini beslemek için kullanır.
Zafiyet taraması ve güvenlik açığı analizi hizmetimiz kapsamında, taramalar genellikle yüksek frekansta gerçekleştirilir. Bu taramaların temel amacı, sistemdeki zayıf noktaları bir saldırgan keşfetmeden önce bulup listelemektir. Taramalar sırasında kullanılan araçlar, sistemin banner bilgilerini okuyarak veya belirli paketler göndererek yanıtları analiz eder. Sonuçta ortaya çıkan rapor, her bir bulgu için bir CVSS (Common Vulnerability Scoring System) puanı sunar. Bu puanlama; zafiyetin sömürülme kolaylığı, ağ üzerindeki etkisi ve gizlilik üzerindeki riskleri gibi kriterlere dayanır. Ancak unutulmamalıdır ki, otomatik bir tarayıcı zafiyetleri listelese de bu açıkların birleştirilerek (attack chaining) sistemi tamamen ele geçirip geçiremeyeceğini analiz edemez.
Sızma Testi ile Temel Farklar
Sızma testi, etik bilgisayar korsanlarının hedef sisteme sızmak, verileri ele geçirmek veya yetki yükseltmek için gerçek saldırı tekniklerini kullandığı profesyonel bir siber güvenlik hizmetidir. Bu süreçte sadece otomatik araçlar kullanılmaz; deneyimli danışman ekibi, zafiyet taramasında gözden kaçabilecek mantık hatalarını, zayıf parola politikalarını ve karmaşık saldırı vektörlerini manuel olarak analiz eder. Sızma testi (penetrasyon testi) çalışmaları, tespit edilen bir açığın sadece var olduğunu söylemekle kalmaz, o açığın işletme için ne kadar büyük bir risk oluşturduğunu somut olarak kanıtlar.
Farkı daha iyi anlamak için bir tablo üzerinden karşılaştırma yapmak gerekirse:
| Kriter | Zafiyet Taraması | Sızma Testi |
|---|---|---|
| Yöntem | Otomatik araçlar ağırlıklı | Manuel uzmanlık ve araç kombinasyonu |
| Kapsam | Tüm ağ ve varlıklar (Genişlik) | Belirli hedefler ve kritik sistemler (Derinlik) |
| Süre | Birkaç saat veya gün | Genellikle 1-4 hafta |
| Sıklık | Sürekli, haftalık veya aylık | Yılda en az 1-2 kez veya büyük değişim sonrası |
| Maliyet | Daha ekonomik ve ölçeklenebilir | Daha yüksek (uzmanlık gerektirir) |
| Sonuç | Zafiyetlerin listesi ve skorları | Sızma kanıtları ve detaylı çözüm önerileri |
| Yanıltıcı Sonuç | Yanlış pozitif (false positive) oranı yüksektir | Yanlış pozitifler elenir, gerçek riskler kanıtlanır |
Teknik Analiz Türleri: Kimlik Doğrulamalı ve Doğrulamasız Taramalar
Zafiyet taraması süreçlerinde kullanılan iki temel yaklaşım vardır: Kimlik doğrulamalı (authenticated) ve kimlik doğrulamasız (unauthenticated) taramalar. Kimlik doğrulamasız taramalar, bir saldırganın ağın dışından veya içinden herhangi bir yetkisi olmadan neler görebileceğini simüle eder. Bu taramalar genellikle açık portlar, yanlış yapılandırılmış servisler ve güncel olmayan dışa açık yazılımlar hakkında bilgi verir.
Kimlik doğrulamalı taramalarda ise tarayıcı yazılıma bir kullanıcı yetkisi (örneğin bir SSH anahtarı veya Windows admin yetkisi) verilir. Bu sayede yazılım, sistemin içerisine girerek yüklü olan kütüphaneleri, kayıt defteri (registry) ayarlarını ve yerel yapılandırmaları kontrol edebilir. Saha deneyimlerimiz, kimlik doğrulamalı taramaların çok daha az yanlış pozitif sonuç verdiğini ve sistemin gerçek risk profilini çok daha net ortaya koyduğunu göstermektedir. Özellikle siber güvenlik çözümleri kapsamında bu iki yöntemin dengeli kullanımı, görünürlüğü artırarak daha güvenli bir altyapı oluşturulmasına yardımcı olur.
ISO 27001 ve KVKK Açısından Önemi
Günümüzde bilgi güvenliği standartları ve yasal mevzuatlar, sistemlerin periyodik olarak test edilmesini bir zorunluluk haline getirmiştir. ISO/IEC 27001:2022 Ek-A 8.8 (Teknik açıklıkların yönetimi) kontrolü, kuruluşların kullandıkları bilgi sistemlerindeki teknik açıklıklar hakkında bilgi edinmesini ve bu açıklıklara karşı uygun önlemleri almasını şart koşar. Bu şartı sağlamanın en sağlıklı yolu, düzenli zafiyet taramalarıyla hijyen sağlamak ve periyodik sızma testleriyle güvenlik duruşunu doğrulamaktır.
6698 sayılı KVKK m.12 uyarınca veri sorumluları, kişisel verilerin hukuka aykırı olarak işlenmesini ve erişilmesini önlemek amacıyla her türlü teknik ve idari tedbiri almak zorundadır. Kişisel Verileri Koruma Kurumu'nun teknik rehberinde, sızma testleri ve zafiyet taramaları bu tedbirler arasında açıkça sayılmaktadır. Şirketlerin bu testleri yaptırması, olası bir veri ihlali durumunda yasal yükümlülüklerini yerine getirdiklerini kanıtlamaları açısından kritik bir kanıt niteliği taşır. Bu süreçlerde ISO 27001 danışmanlığı hizmeti alarak, teknik bulguların yönetim sistemine nasıl entegre edileceği konusunda rehberlik alabilirsiniz.
Zafiyet Yönetimi ve Yama Politikası
Sadece tarama yapmak yeterli değildir; asıl değer bu tarama sonuçlarının nasıl yönetildiğindedir. Başarılı bir zafiyet yönetimi yaşam döngüsü şu adımlardan oluşur:
- Keşif: Ağdaki tüm varlıkların (sunucu, switch, IoT vb.) envanterinin çıkarılması.
- Önceliklendirme: Bulunan açıkların CVSS skorlarına ve varlığın kritiklik derecesine göre sıralanması.
- Analiz: Yanlış pozitiflerin elenmesi ve açığın kapatılması için gereken yamanın belirlenmesi.
- İyileştirme (Remediation): Yamaların test ortamında denenip canlı sistemlere uygulanması.
- Doğrulama: Açığın gerçekten kapanıp kapanmadığını teyit etmek için tekrar tarama yapılması.
Özellikle karmaşık yapılarda, network (ağ) altyapısı kurulumu sırasında yapılan segmentasyon hataları, zafiyetlerin ağ içinde yayılmasına (lateral movement) zemin hazırlayabilir. Bu nedenle yama politikası, sadece işletim sistemi güncellemelerini değil, ağ cihazlarının firmware güncellemelerini de kapsamalıdır.
Sık Yapılan Hatalar ve Yanlış Algılar
Saha çalışmalarımızda işletmelerin güvenlik süreçlerinde en sık şu hatalara düştüğünü gözlemliyoruz:
- Sadece Otomatik Araçlara Güvenmek: Bir yazılımın raporunda kritik açık görünmemesi, sistemin tamamen güvenli olduğu anlamına gelmez. Yazılımlar, iş mantığı (business logic) hatalarını veya karmaşık yetki yükseltme senaryolarını fark edemeyebilir.
- Sadece Dış Ağı Test Etmek: Birçok saldırı, içerideki bir bilgisayarın phishing ile ele geçirilmesiyle başlar. İç ağ taramaları yapılmadığında, bir saldırganın ağ içinde ne kadar kolay yayılabileceği bilinemez.
- Bulguları Kapatmamak: Test yaptırmak sadece bir teşhistir. Raporlanan açıklar kapatılmadığı sürece testin işletmeye hiçbir koruma faydası yoktur.
- Doğrulama Testini İhmal Etmek: Bir açığın kapatıldığı sanılsa da bazen yanlış yapılandırma nedeniyle açık kalmaya devam edebilir. Mutlaka bir "re-test" (tekrar tarama) yapılmalıdır.
- Kapsamı Dar Tutmak: Maliyeti düşürmek için kritik veritabanlarını veya uygulama sunucularını kapsam dışı bırakmak, sistemin en zayıf halkasını analiz dışı bırakmak demektir.
Güvenlik Analizi Kontrol Listesi
İşletmenizin denetimlere ve saldırılara karşı hazır olup olmadığını anlamak için bu listeyi kullanabilirsiniz:
- Tüm ağ varlıklarının güncel bir envanteri tutuluyor mu?
- Kritik sunucularda en az ayda bir kez zafiyet taraması yapılıyor mu?
- Tarama sonuçları CVSS skorlarına göre önceliklendirilip yama yönetimine dahil ediliyor mu?
- Yılda en az bir kez profesyonel bir sızma testi yaptırılıyor mu?
- Web uygulamaları için OWASP Top 10 standartlarına göre analiz yapılıyor mu?
- Testlerde tespit edilen bulguların kapatıldığına dair doğrulama raporu alınıyor mu?
- ISO 27001 veya KVKK kapsamında test raporları uygun şekilde saklanıyor mu?
- Üçüncü taraf hizmet sağlayıcıların sistemlerinize erişimi denetleniyor mu?
Kaynaklar
- KVKK Veri Güvenliği Rehberi (yeni sekmede açılır)
- NIST Vulnerability Management Standards (yeni sekmede açılır)
- OWASP Web Security Testing Guide (yeni sekmede açılır)
- USOM (Ulusal Siber Olaylara Müdahale Merkezi) (yeni sekmede açılır)
- ISO/IEC 27001 Bilgi Güvenliği Standartları (yeni sekmede açılır)
Siber Güvenlik Altyapınızı Güçlendirin
Dijital dünyada mutlak güvenlikten ziyade sürdürülebilir bir güvenlik duruşu esastır. BTM Bilişim olarak, deneyimli danışman ekibimizle altyapınızdaki zayıf noktaları saldırganlardan önce keşfetmeniz için uçtan uca çözümler sunuyoruz. Zafiyet taraması sonuçlarınızı anlamlandırmak, sızma testleriyle savunmanızı doğrulamak ve mevzuat uyumluluğunuzu sağlamak için yanınızdayız.
Ücretsiz keşif ve teknik analiz süreçlerimiz hakkında bilgi almak için formu doldurun.
Hazırlayan: BTM Bilişim teknik ekibi.
Sıkça Sorulan Sorular
Zafiyet taraması sızma testinin yerini tutar mı?
Hayır, zafiyet taraması sadece bilinen açıkların varlığını raporlayan otomatik bir işlemdir. Sızma testi ise bu açıkların nasıl kullanılabileceğini, hangi verilere ulaşılabileceğini ve savunma mekanizmalarının bu saldırıyı engelleyip engelleyemediğini uzman müdahalesiyle test eden çok daha derin bir süreçtir.
Sızma testi ne kadar sıklıkla yapılmalıdır?
Genel kabul görmüş standartlara ve ISO 27001 gereksinimlerine göre sızma testi yılda en az bir kez yapılmalıdır. Bunun yanı sıra altyapıda büyük bir değişiklik yapıldığında, yeni bir uygulama yayına alındığında veya ciddi bir veri ihlali şüphesi oluştuğunda bu testlerin tekrarlanması önerilir.
Zafiyet taraması sistemleri yavaşlatır mı?
Modern zafiyet tarama araçları, ağ trafiğini ve sistem kaynaklarını minimum düzeyde etkileyecek şekilde optimize edilmiştir. Ancak çok eski sistemlerde veya hassas endüstriyel (OT/IoT) cihazlarda tarama yoğunluğu dikkatli ayarlanmalıdır. Mühendislerimiz tarama profillerini sisteminizin kapasitesine göre özelleştirerek kesinti riskini minimize eder.
Sızma testi sırasında sistemlerimiz zarar görür mü?
Profesyonel sızma testleri, sistemlerin işleyişine zarar vermeyecek şekilde planlanır. Test öncesinde kapsam ve izinler (Rules of Engagement) netleştirilir. Yıkıcı olabilecek saldırı vektörleri sadece müşteri onayı dahilinde ve kontrollü ortamlarda test edilir; bu sayede iş sürekliliği korunmuş olur.
KVKK için hangi testi yaptırmak zorunludur?
KVKK, belirli bir test adını zikretmek yerine veri güvenliğini sağlamak için teknik önlemlerin alınmasını emreder. Ancak Kurul'un yayınladığı rehberlerde sızma testleri ve zafiyet taramaları, veri güvenliğinin sağlanması için gerekli temel teknik tedbirler arasında açıkça belirtilmektedir.
Zafiyet taraması raporundaki her açık kapatılmalı mı?
Teorik olarak evet, ancak pratikte risk temelli bir yaklaşım izlenir. Kritik ve yüksek riskli bulgular derhal kapatılmalıdır. Düşük riskli veya kapatılması iş süreçlerini engelleyecek bulgular için telafi edici kontroller (firewall kuralı, erişim kısıtlaması vb.) uygulanarak risk kabul edilebilir seviyeye indirilir.