İçindekiler
DMARC nedir sorusunun yanıtı; kurum alan adları üzerinden sahte e-posta gönderilmesini (email spoofing) engelleyen, SPF ve DKIM doğrulama sonuçlarını denetleyerek ihlal raporları sunan gelişmiş bir e-posta güvenlik protokolüdür. Yetkisiz gönderimleri ağ seviyesinde engelleyen bu mekanizma, alan adı itibarını ve kurumsal iletişimi korur. Siber güvenlik altyapılarında DMARC kurgusu, kimlik avı ve oltalama saldırılarına karşı en kritik savunma hattını oluşturur.
DMARC Nedir ve Kurumsal E-Posta Güvenliğinde Neden Kritik Önem Taşır?
Siber saldırganların kurumsal yapılara sızmak ve finansal zararlara yol açmak için sıkça başvurduğu yöntemlerin başında alan adı taklidi gelir. Şirket Yöneticisi Sahtekarlığı (CEO Fraud) veya Sahte Fatura Saldırıları (Business Email Compromise - BEC), doğrulama mekanizmaları eksik olan e-posta sunucularından beslenir. Geleneksel e-posta iletim altyapısı olan SMTP (Simple Mail Transfer Protocol), gönderici adresinin doğruluğunu varsayılan olarak denetleme yeteneğine sahip değildir. Bu durum, kötü niyetli aktörlerin e-posta başlığında yer alan gönderen alan adını diledikleri gibi manipüle etmelerine olanak tanır.
Bir işletmenin alan adı kullanılarak müşterilere sahte IBAN bilgileri iletilmesi veya çalışanlara oltalama e-postaları gönderilmesi hem maddi kayıplara hem de ciddi itibar zedelenmesine neden olur. Dolayısıyla DMARC nedir sorusuna yanıt arayan kurumlar için bu protokol, e-posta iletilerinin orijinalliğini garanti altına alan bir güvenlik standardıdır. İşletmeler DMARC sayesinde yetkisiz iletilerin alıcı sunucular tarafından reddedilmesini veya karantinaya alınmasını sağlar.
Bilgi güvenliği standartları açısından bakıldığında, ISO/IEC 27001:2022 Ek-A A.8.20 (Ağ güvenliği) ve A.8.21 (Ağ hizmetlerinin güvenliği) kontrolleri, kurumların iletişim kanallarını yetkisiz erişim ve taklit risklerine karşı korumasını öngörür. Ayrıca A.5.37 (Dokümante edilmiş işletim prosedürleri) ve A.8.24 (Kriptografi kullanımı) maddeleri, e-posta doğrulama politikalarının ve dijital imzaların belgelenerek uygulanmasını zorunlu kılar. Benzer şekilde 6698 sayılı KVKK Madde 12 uyarınca, veri sorumluları kişisel verilerin hukuka aykırı olarak elde edilmesini önlemek amacıyla uygun güvenlik düzeyini temin edecek teknik tedbirleri almakla yükümlüdür. Bütünsel bir siber güvenlik stratejisinde DMARC protokolünün doğru kurgulanması, veri sızıntılarının ve kimlik avı vakalarının önlenmesinde ilk adımı oluşturur.
E-Posta Doğrulama Sacayağı: SPF, DKIM ve DMARC Protokollerinin Çalışma Mantığı
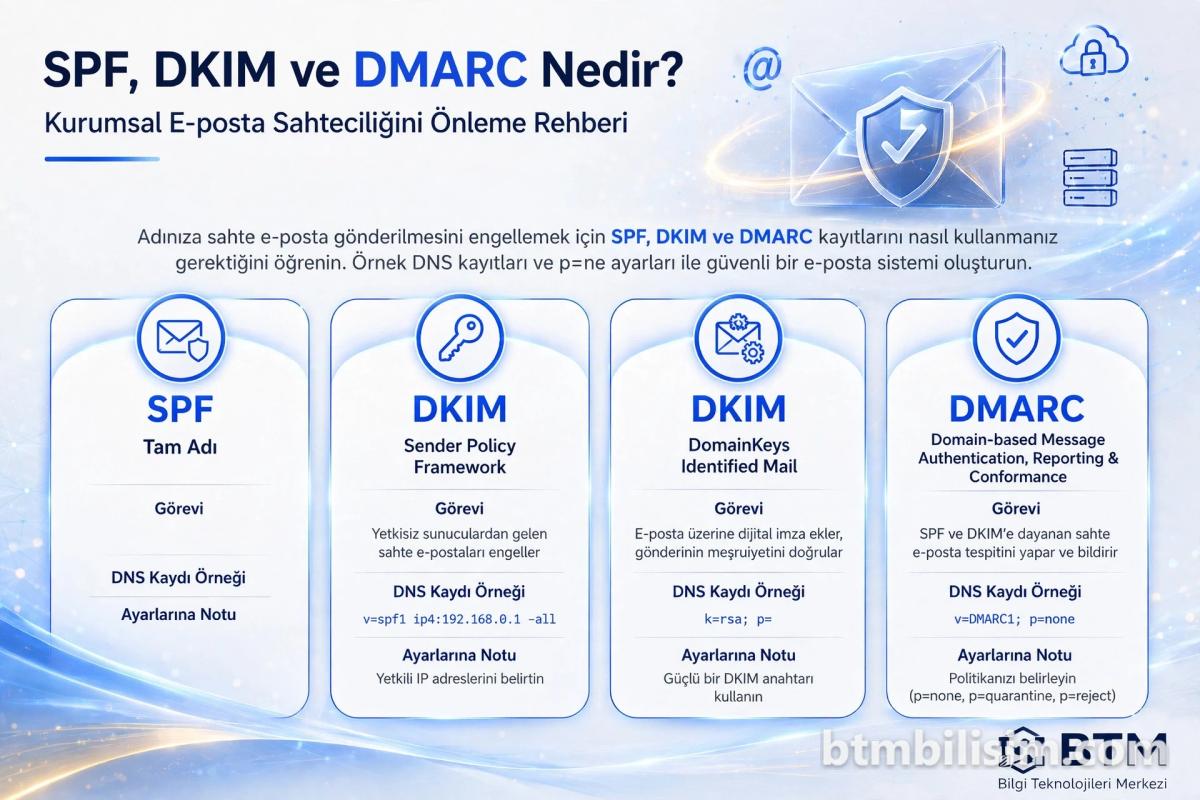
Kurumsal e-posta güvenliği tek bir katmanla değil, birbiriyle entegre çalışan üç temel bileşen üzerinden sağlanır. DMARC nedir başlığı incelenirken SPF ve DKIM mekanizmalarının rollerini kavramak teknik altyapıyı doğru kurgulamak adına şarttır.
- SPF (Sender Policy Framework): Alan adı sahibinin, kendi alan adı adına e-posta göndermeye yetkili IP adreslerini DNS TXT kayıtlarında ilan ettiği protokoldür. Alıcı sunucu, gelen e-postanın çıkış IP adresini bu liste ile karşılaştırır. Ancak SPF tek başına kullanıcının gördüğü gönderen adresini (Header From) doğrulamakta yetersiz kalabilir.
- DKIM (DomainKeys Identified Mail): E-posta başlıklarına ve gövdesine kriptografik bir dijital imza ekleyen mekanizmadır. Gönderen sunucu özel anahtar (private key) ile imzalama yaparken, alıcı sunucu DNS üzerinde yayınlanan açık anahtar (public key) vasıtasıyla imzanın geçerliliğini ve iletinin yolda tahrif edilmediğini doğrular.
- DMARC (Domain-based Message Authentication, Reporting, and Conformance): SPF ve DKIM doğrulamalarının sonuçlarını değerlendiren, alıcı sunucuya uyumsuz iletiler karşısında nasıl davranacağını bildiren ve alan adı sahibine ayrıntılı ihlal raporları sunan nihai politika katmanıdır.
Aşağıdaki tabloda bu üç protokolün temel işlevleri ve DNS yapılandırma özellikleri karşılaştırılmaktadır:
| Protokol | Açılımı | Temel İşlevi | DNS Kayıt Tipi | Doğruladığı Unsur |
|---|---|---|---|---|
| SPF | Sender Policy Framework | Gönderici IP adres yetkilendirmesi | TXT (v=spf1...) | Sunucu IP Adresi ve Mail From |
| DKIM | DomainKeys Identified Mail | Kriptografik içerik bütünlüğü doğrulama | TXT (selector._domainkey...) | Dijital İmza ve Gövde Bütünlüğü |
| DMARC | Domain-based Message Authentication | Politika belirleme, raporlama ve hizalama | TXT (_dmarc...) | SPF/DKIM Hizalaması ve Eylem Kuralı |
DMARC Politikaları ve Hizalama (Alignment) Kuralları
DMARC protokolünün sağladığı temel avantaj, alan adı yöneticisine sunduğu politika kontrolüdür. Alan adı yetkilisi, DNS üzerinde tanımlayacağı p= parametresi ile yetkisiz e-postaların alıcı sunucularda nasıl işlem göreceğini belirler. Sistem mimarisinde üç temel DMARC politikası yer alır:
p=none(İzleme Modu): Alıcı sunucu doğrulamasız e-postaları reddetmez veya karantinaya almaz; iletileri teslim etmeye devam eder ancak alan adı sahibine rapor (RUA/RUF) gönderir. DMARC nedir araştırması yapan ekiplerin canlı altyapıda riske girmeden izleme başlatmasını sağlayan ilk aşamadır.p=quarantine(Karantina Modu): Doğrulamadan geçemeyen e-postalar alıcının önemsiz e-posta (spam) veya karantina kutusuna yönlendirilir. Şüpheli iletilerin doğrudan gelen kutusuna ulaşması engellenir.p=reject(Reddetme Modu): Doğrulamayı geçemeyen sahte e-postalar alıcı sunucu tarafından ağ seviyesinde tamamen reddedilir ve teslim edilmez. En yüksek güvenlik seviyesini temsil eder.
Politika türünün yanı sıra DMARC doğrulamasının başarılı sayılması için yalnızca SPF veya DKIM testinin geçilmesi yeterli değildir; "Hizalama" (Alignment) kuralının da sağlanması gerekir. Hizalama, e-posta başlığında kullanıcının gördüğü alan adı (Header From) ile SPF (RFC 5321 Mail From) ve DKIM (d= etiketindeki alan adı) katmanlarında doğrulanan alan adının eşleşmesi durumudur. Esnek (relaxed) hizalamada alt alan adları kabul edilirken, katı (strict) hizalamada birebir aynı alan adı talep edilir.
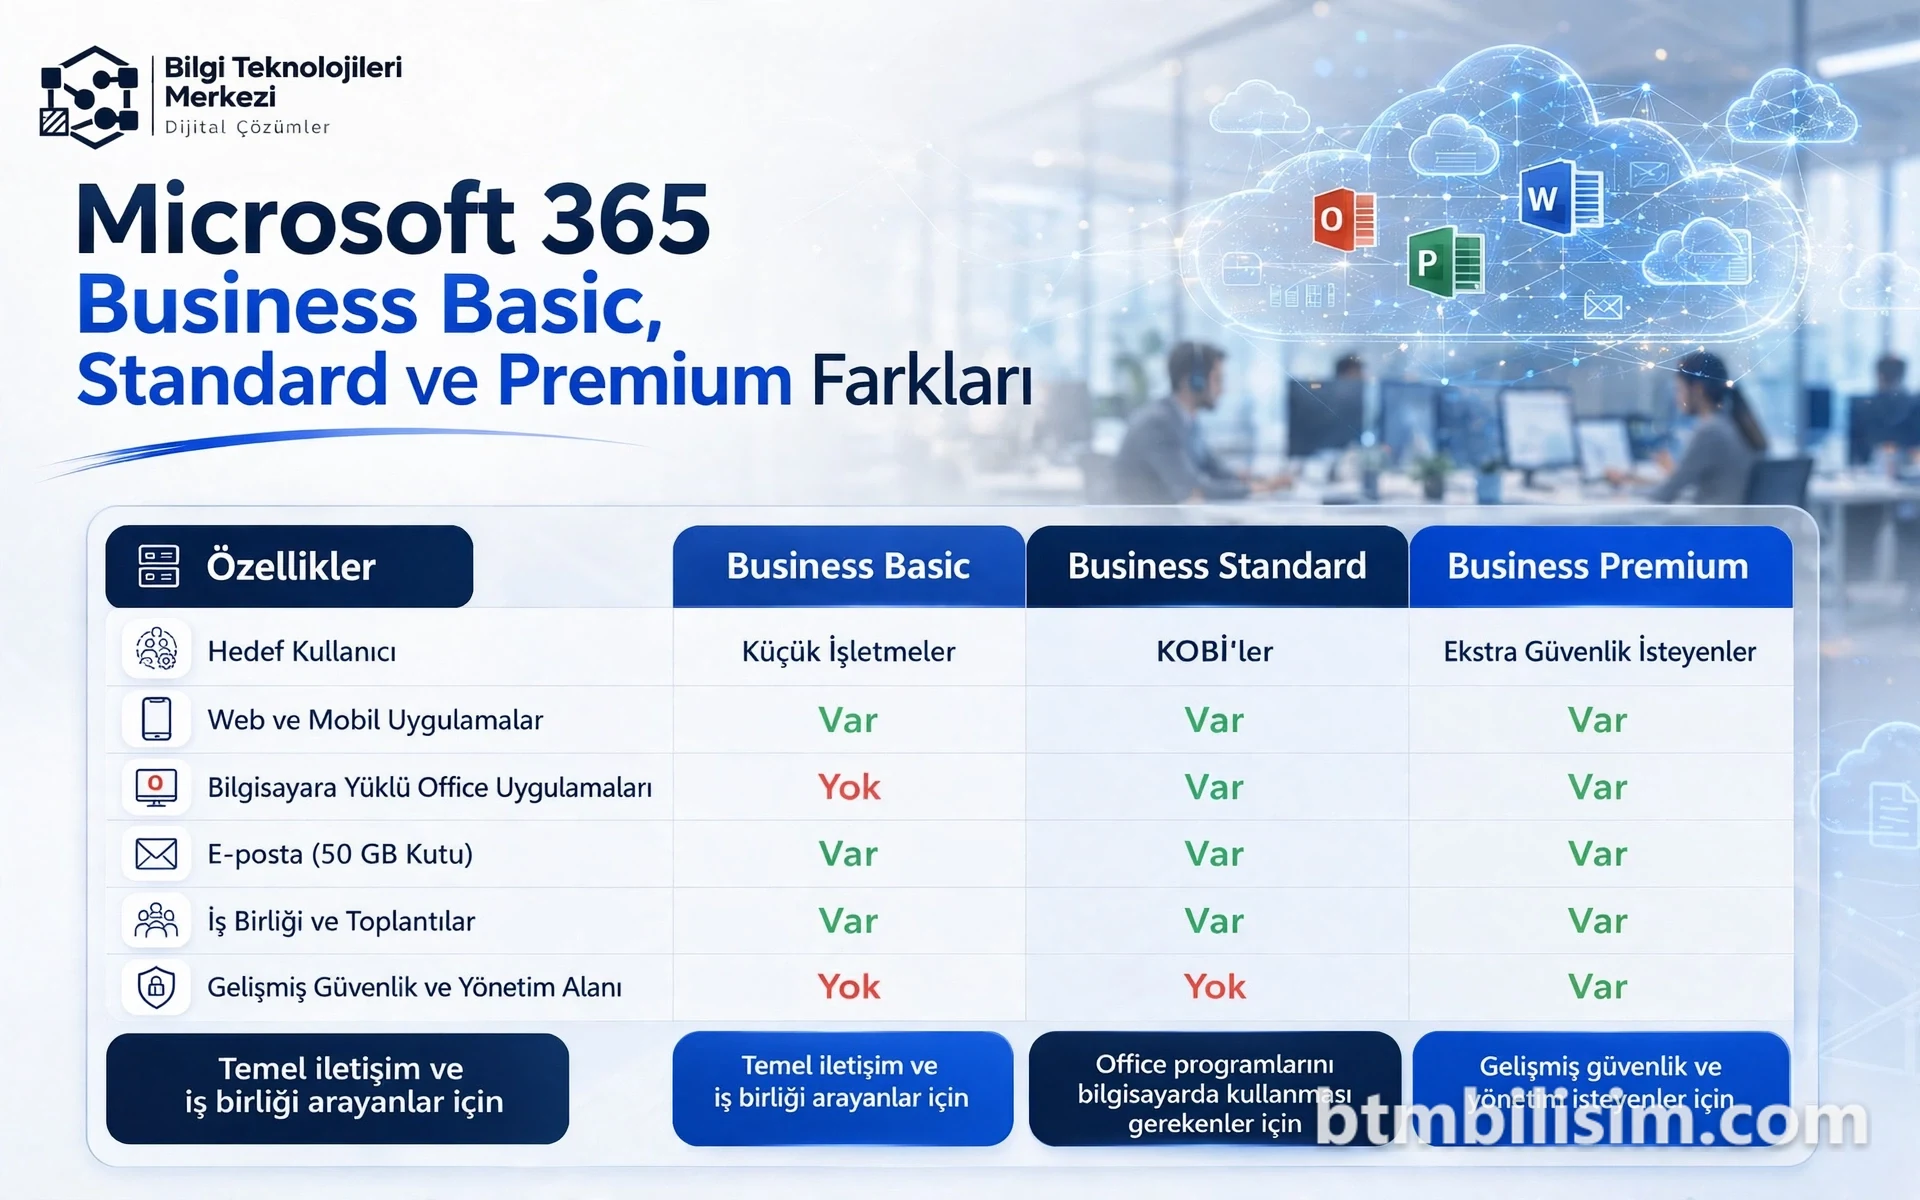
Kurumsal bulut sistemlerinde ve hibrit e-posta altyapılarında (örneğin Microsoft 365 Business Premium rehberi içeriğinde incelenen ortamlarda) bu hizalama kurallarının doğru yapılandırılması e-posta teslim edilebilirliğini doğrudan artırır.
Adım Adım DMARC, SPF ve DKIM Yapılandırma Rehberi
E-posta altyapınızda eksiksiz bir DMARC koruması devreye almak için sırasıyla şu teknik adımları takip etmeniz gerekir:
- E-posta Gönderen Kaynakların Envanterini Çıkarın: Kurum bünyesinde e-posta gönderen tüm sunucular, üçüncü taraf CRM sistemleri, toplu e-posta servisleri ve ERP altyapıları tespit edilmelidir.
- Geçerli Bir SPF Kaydı Oluşturun: Alan adınızın DNS bölgesine tek bir SPF TXT kaydı ekleyin. Örnek SPF kaydı:
v=spf1 ip4:198.51.100.1 include:_spf.google.com include:spf.protection.outlook.com ~all - DKIM Anahtar Çifti Üretin ve Yayınlayın: E-posta sunucunuzda 2048-bit DKIM anahtarları oluşturun. Açık anahtarı DNS TXT kaydı olarak tanımlayın:
selector1._domainkey.example.com IN TXT "v=DKIM1; k=rsa; p=MIGfMA0GCSqGSIb3DQE..." - DMARC Kaydını İzleme Modunda (
p=none) Başlatın: İlk aşamada mevcut trafiği ve üçüncü taraf servisleri gözlemlemek için DNS üzerinde_dmarcalt alan adına TXT kaydı ekleyin:_dmarc.example.com IN TXT "v=DMARC1; p=none; rua=mailto:dmarc-rua@example.com; ruf=mailto:dmarc-ruf@example.com; pct=100; adkim=r; aspf=r" - RUA/RUF Raporlarını Analiz Edin ve Politikayı Sıkılaştırın: Gelen XML formatındaki günlük RUA raporlarını inceleyerek meşru göndericilerin SPF ve DKIM hizalamalarını tamamlayın. Yetkisiz göndericiler ayrıştırıldıktan sonra politikayı sırasıyla
p=quarantineve nihayetindep=rejectseviyesine yükseltin.
Yapılandırmanın doğruluğunu sınamak için Linux ortamında dig komut satırından sorgulama yapabilirsiniz:
dig TXT _dmarc.example.com +short
Windows PowerShell üzerinden DNS kaydını sorgulamak için ise şu komut kullanılır:
Resolve-DnsName -Name _dmarc.example.com -Type TXT
DMARC Yapılandırmasında Sık Yapılan Hatalar
Saha uygulamalarında e-posta doğrulama protokolleri kurgulanırken teknik ekiplerin en sık düştüğü hatalar şunlardır:
- Birden Fazla SPF Kaydı Tanımlamak: Bir alan adında birden fazla SPF TXT kaydı bulunamaz. Tüm IP ve servisler tek bir
v=spf1kaydı içinde birleştirilmelidir. Aksi halde alıcı sunucular doğrulama yapamaz. - 10 DNS Sorgu (Lookup) Sınırını Aşmak: SPF mekanizmasında
include,a,mxgibi yönlendirmelerin toplamı 10 DNS sorgusunu geçmemelidir. Bu sınır aşıldığındaPermErrorhatası oluşur ve SPF doğrulaması başarısız sayılır. - DMARC Kaydını Sürekli
p=noneSeviyesinde Bırakmak: İzleme modu sahte e-postaları engellemez. Rapor analizi tamamlandıktan sonra politika engelleme (p=quarantineveyap=reject) moduna geçirilmelidir. - Üçüncü Taraf Göndericileri Unutmak: Şirket adına e-posta atan pazarlama veya insan kaynakları platformlarının SPF/DKIM tanımlarının yapılmaması, meşru e-postaların spama düşmesine yol açar.
- DKIM Selector Uyuşmazlığı: DNS'e yazılan selector adı ile e-posta sunucusunun imzalama yaparken kullandığı selector adının uyuşmaması imza doğrulamasını bozar.
- RUA Rapor Adresinin Yanlış Tanımlanması:
rua=mailto:parametresi girilmediğinde veya yanlış mail adresi yazıldığında rapor akışı kesilir ve trafik izlenemez hale gelir.
Kurumsal DMARC ve E-Posta Güvenliği Kontrol Listesi
Kurumunuzun e-posta güvenlik durumunu ve DMARC entegrasyonunu değerlendirmek için aşağıdaki adımları kontrol edebilirsiniz:
- Alan adına bağlı tüm e-posta gönderici IP ve servislerinin tespiti tamamlandı mı?
- DNS üzerinde tek bir geçerli SPF kaydı yapılandırıldı mı?
- SPF DNS lookup sayısı 10 sınırının altında tutuldu mu?
- Tüm e-posta sunucularında 2048-bit DKIM imzalaması aktif edildi mi?
- DKIM açık anahtarları DNS TXT kaydı olarak doğru selector ile yayınlandı mı?
- DMARC kaydı
ruarapor adresi ile birlikte DNS'e eklendi mi? - RUA ve RUF raporları düzenli olarak analiz ediliyor mu?
- DMARC politikası kademeli olarak
p=quarantineveyap=rejectseviyesine yükseltildi mi? - Dönemsel sızma testleri ve e-posta zafiyet taramaları gerçekleştiriliyor mu?
Altyapınızın genel güvenliğini test etmek ve dışarıdan gelebilecek tehditleri simüle etmek adına profesyonel bir sızma testi (penetrasyon testi) hizmeti almak, e-posta ve ağ altyapısındaki zafiyetleri tespit etmenizi sağlar.
Kaynaklar
- https://ietf.org (yeni sekmede açılır)
- https://www.usom.gov.tr (yeni sekmede açılır)
- https://www.cisa.gov (yeni sekmede açılır)
- https://owasp.org (yeni sekmede açılır)
Kurumsal E-Posta Güvenliği İçin BTM Bilişim Yanınızda
E-posta altyapınızın güvenliğini sağlamak, alan adı itibarınızı korumak ve kimlik avı saldırılarının önüne geçmek bütünsel bir teknik yaklaşım gerektirir. BTM Bilişim uzman kadrosuyla IT danışmanlık hizmetleri ve bulut, yedekleme & iş sürekliliği çözümleri kapsamında e-posta güvenlik mimarinizi uçtan uca analiz ederek yapılandırır.
Ücretsiz keşif ve teklif için formu doldurun.
Hazırlayan: BTM Bilişim teknik ekibi.
Sıkça Sorulan Sorular
DMARC kaydı olmadan SPF ve DKIM tek başına yeterli midir?
SPF ve DKIM tek başlarına alıcı sunucuya yetkisiz e-postalar karşısında nasıl bir aksiyon alacağını bildiremez. DMARC olmadan alıcı sunucular doğrulanamayan iletileri kendi varsayılan kurallarına göre teslim edebilir. Ayrıca gönderen adresi ile doğrulanan alan adı arasındaki hizalamayı denetleyen katman DMARC olduğu için uçtan uca koruma ancak üç protokolün birlikte çalışmasıyla sağlanır.
DMARC p=none politikası sahte e-postaları engeller mi?
p=nonepolitikası sahte e-postaları engellemez, yalnızca izleme ve raporlama işlevi görür. Bu modda yetkisiz göndericilerden gelen iletiler alıcılara ulaşmaya devam eder. Temel amaç meşru e-posta akışını bozmadan altyapıdaki eksikleri ve üçüncü taraf servisleri tespit etmek, ardından politikayıp=quarantineveyap=rejectseviyesine çekmektir.SPF kaydındaki 10 DNS sorgusu (lookup) sınırı nedir?
SPF mekanizması, DNS sunucuları üzerindeki yükü engellemek amacıyla doğrulama sırasında en fazla 10 dış DNS sorgusuna izin verir. Kayıttaki
include,a,mx,redirectdeyimleri bu sayıya dahildir. Sınır aşıldığında alıcı sunucularPermErroryanıtı döner ve SPF doğrulaması başarısız sayılır.DMARC RUA ve RUF raporları arasındaki fark nedir?
RUA (Aggregate Reports) raporları günlük olarak gönderilen, alan adınız adına atılan e-postaların hacmini, gönderen IP adreslerini ve doğrulama durumlarını içeren özet XML dosyalarıdır. RUF (Forensic Reports) raporları ise yalnızca başarısız olan münferit e-posta denemelerinin teknik ayrıntılarını anlık olarak ileten adli inceleme raporlarıdır.
DMARC kurulumu meşru e-postaların teslim edilebilirliğini etkiler mi?
Doğru yapılandırılmış bir DMARC politikası e-posta sağlayıcıları nezdindeki alan adı itibarını artırarak meşru iletilerin spama düşme riskini azaltır. Ancak yetkili sunucular SPF veya DKIM kayıtlarına dahil edilmeden doğrudan
p=rejectmoduna geçilirse meşru iletiler de reddedilebilir. Bu nedenle geçiş kademeli yapılmalıdır.DKIM anahtarları ne sıklıkla yenilenmelidir?
Siber güvenlik standartlarına göre DKIM anahtarlarının yılda en az bir veya iki kez döndürülmesi (key rotation) önerilir. Eski anahtarın sızması durumunda riski minimize etmek için yeni selector tanımlanarak yeni anahtar çiftine geçiş yapılması altyapı güvenliğini pekiştirir.