İçindekiler
Kapsamlı bir firewall karşılaştırma çalışması; işletmelerin ağ trafiği hacmi, SSL/TLS inceleme performansı, merkezi yönetim gereksinimleri ve lisans maliyetleri temel alınarak yapılır. KOBİ ölçeğindeki yapılarda Fortinet yüksek donanım mimarisi ve throughput değerleriyle öne çıkarken, Sophos uç nokta entegrasyonuyla pratik güvenlik, Palo Alto ise derinlemesine uygulama denetimi sunar. Ağ altyapısına uygun güvenlik duvarı seçimi, iş sürekliliğini ve yasal uyumluluğu doğrudan etkiler.
Kurumsal ağların dış dünyaya açılan ilk kapısı olan güvenlik duvarları, siber tehditlerin sürekli şekil değiştirdiği altyapılarda kritik bir role sahiptir. Küçük ve orta büyüklükteki işletmeler için doğru kobi firewall yatırımı yapmak yetkisiz erişimleri engellemenin ötesinde anlam taşır. Doğru cihaz seçimi iş sürekliliğini korur, çalışan verimliliğini artırır ve yasal mevzuatlara uyum sağlar. Piyasada çok sayıda marka bulunmasına karşın kurumsal segmentte Fortinet, Sophos ve Palo Alto Networks öne çıkar. Farklı mimari yaklaşımlara ve lisans politikalarına sahip bu markalar arasından doğru tercihi yapabilmek için teknik parametreleri incelemek gerekir.
KOBİ Firewall Karşılaştırma Rehberi ve Seçim Kriterleri
Küçük ve orta ölçekli işletmeler, devasa kurumlar kadar geniş IT kadrolarına ve yüksek siber güvenlik bütçelerine sahip olmayabilir. Buna karşın zararlı yazılım, fidye yazılımı ve oltalama saldırıları firma büyüklüğü gözetmeksizin tüm altyapıları hedef almaktadır. Yanlış seçilmiş ya da eksik konfigüre edilmiş bir cihaz ağda ciddi darboğazlara ve güvenlik zafiyetlerine yol açar. Detaylı teknik gereksinim analizi için siber güvenlik çözümleri sayfamız üzerinden uzman ekibimizle iletişime geçebilirsiniz.
İşletmelerin siber tehditlere karşı korunmasında katmanlı güvenlik yaklaşımı esastır. Yeni Nesil Güvenlik Duvarı (NGFW) cihazları; paket filtreleme, durum tabanlı denetim (stateful inspection), yetkisiz erişim önleme (IPS), web filtreleme ve antivirüs işlevlerini tek platformda toplar. Bu aşamada eş zamanlı oturum sayısı, bant genişliği ve VPN trafiği titizlikle değerlendirilmelidir.
ISO/IEC 27001:2022 Bilgi Güvenliği Yönetim Sistemi standardında yer alan A.8.20 (Ağ güvenliği) ve A.8.22 (Ağların ayrılması) kontrolleri, kurumların ağ trafiğini izlemesini ve farklı güvenlik bölgelerini (VLAN) birbirinden izole etmesini şart koşar. Ayrıca 6698 sayılı KVKK Madde 12 kapsamında veri sorumlularının kişisel verilerin hukuka aykırı işlenmesini ve erişilmesini önleme yükümlülüğü bulunur. Bu yasal zorunluluklar, altyapı merkezine doğru bir firewall ve ağ güvenliği çözümü konumlandırmayı zorunlu kılar.
Teknik şartname oluştururken yalnızca kutunun üzerindeki teorik Gbps değerlerine bakmak yanıltıcı olabilir. Bir firewall karşılaştırma değerlendirmesinde dikkate alınması gereken başlıca kriterler şunlardır:
- Tehdit Önleme Performansı (Threat Prevention Throughput): IPS, Antivirüs, Uygulama Denetimi ve SSL/TLS İnceleme aynı anda açıkken cihazın sunduğu gerçek veri aktarım hızıdır.
- SSL/TLS Derinlemesine İnceleme (Deep Packet Inspection): Şifreli trafiğin yüksek oranlarda olduğu günümüz ağlarında, firewall cihazının performansı düşürmeden şifreli paketleri tarayabilmesi kritik önem taşır.
- Eş Zamanlı Oturum Kapasitesi (Concurrent & New Sessions): Aynı anda aktif olan bağlantı sayısı ve saniyede açılan yeni oturum kapasitesi, yoğun web ve ERP kullanımında belirleyicidir.
- Lisanslama ve Toplam Sahip Olma Maliyeti (TCO): İlk donanım maliyetinin yanı sıra yıllık lisans yenileme, garanti ve teknik destek ücretleri bütçenin temelini oluşturur.
- Yönetim Kolaylığı ve Merkezi Konsol: Ağ yöneticisinin kural tanımlaması, log analizleri yapması ve rapor oluşturması için arayüzün sade ve anlaşılır olması gerekir.
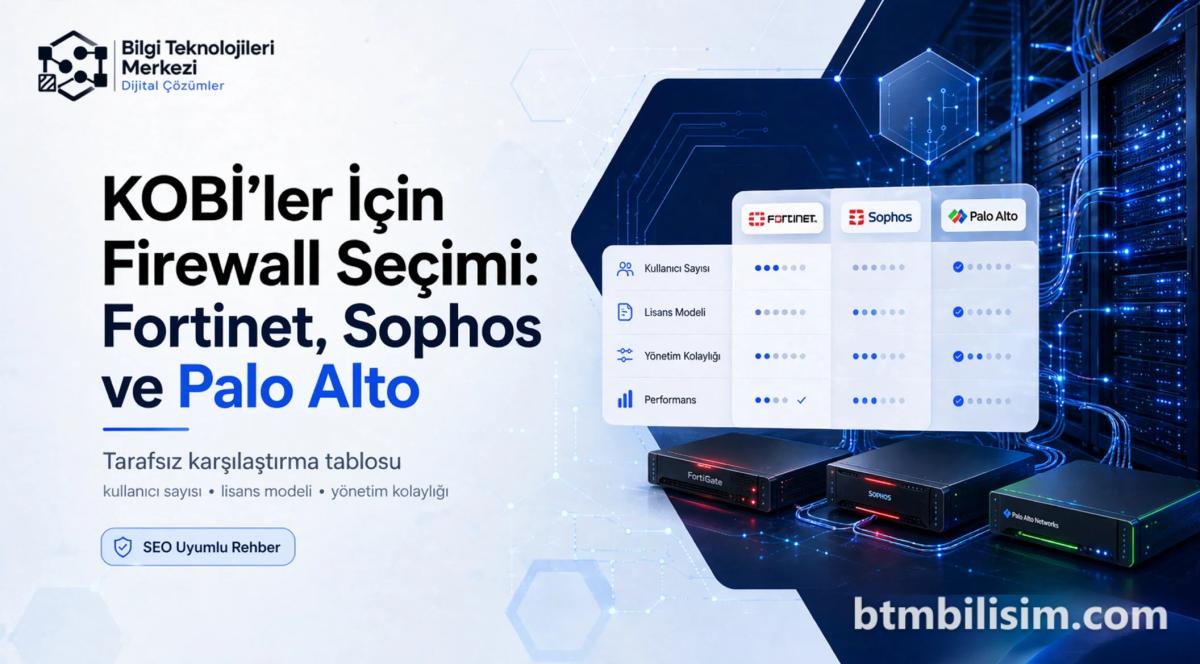
Fortinet, Sophos ve Palo Alto Karşılaştırma Tablosu
Üç lider markanın KOBİ segmentinde öne çıkan giriş ve orta seviye modelleri teknik ve operasyonel kriterlere göre aşağıda karşılaştırılmıştır:
| Karşılaştırma Kriteri | Fortinet (FortiGate Serisi) | Sophos (XGS Serisi) | Palo Alto (PA Serisi) |
|---|---|---|---|
| Öne Çıkan Mimari | Özelleştirilmiş ASIC (SPU) Donanım İvmelendirmesi | Çift Mimari (Xstream Akış İşlemcisi + Çok Çekirdekli CPU) | Single-Pass Parallel Processing (SP3) Mimarisi |
| SSL/TLS İnceleme Performansı | Donanımsal ivmelendirme ile çok yüksek ve düşük gecikmeli | Xstream mimarisi ile optimize edilmiş yüksek şifre çözme | Tek geçişli tarama ile yüksek ve kararlı paket işleme |
| Lisans Modeli | FortiGuard Paketleri (UTM / Enterprise / ATP) | Sophos Central / Xstream Protection Paketleri | PAN-OS Abonelikleri (Threat Prevention, WildFire, URL) |
| Yönetim Arayüzü | FortiOS - Detaylı, teknik odaklı ve hızlı arayüz | Sophos Central - Bulut tabanlı, son derece sezgisel arayüz | PAN-OS - Kapsamlı ve derinlemesine politika yönetimi |
| Uç Nokta Entegrasyonu | FortiClient EMS ile Security Fabric entegrasyonu | Synchronized Security (Sophos Intercept X entegrasyonu) | Cortex XDR ve Prisma ekosistem entegrasyonu |
| Fiyat / Performans Oranı | Yüksek (Segmentine göre yüksek donanım çıktısı) | Yüksek (KOBİ dostu esnek lisanslama seçenekleri) | Orta - Düşük (Yüksek donanım ve lisans yatırımı gerektirir) |
| İdeal Kullanıcı Aralığı | 10 - 500+ Kullanıcı | 10 - 300+ Kullanıcı | 50 - 500+ Kullanıcı (Yüksek güvenlik odaklı) |
Fortinet, Sophos ve Palo Alto NGFW Çözümlerinin Analizi
Piyasadaki üç ana üreticinin kendilerine özgü mimari yaklaşımları bulunmaktadır. Bu çözümlerin teknik detayları doğru karar vermede rehberlik eder.
Fortinet FortiGate: Yüksek Performans ve Donanım İvmelendirmesi
Fortinet, ağ güvenliği pazarında donanım ivmelendirmesi (ASIC) teknolojisi ile öne çıkar. FortiGate cihazlarında yer alan SPU (Security Processing Unit) mimarisi, ağ trafiğini ana işlemciye yük bindirmeden doğrudan donanım seviyesinde işler. Doğru modellerin seçimi ve detaylı ürün karşılaştırması için fortinet sophos karşılaştırma yazımızdan da faydalanabilirsiniz.
FortiGate serisi, Gbps başına düşen maliyet değerlendirildiğinde yüksek fiyat/performans oranı sunar. SSL inceleme ve IPS fonksiyonları aktif edildiğinde dahi yüksek throughput değerlerini koruyabilmesi, yoğun veri transferi yapan işletmeler için avantaj sağlar. Lisans yenilemesi yapılmadığı takdirde cihaz temel paket yönlendirme işlevlerini sürdürür ancak dinamik güvenlik imzaları güncellenmez.
Sophos XGS Serisi: Merkezi Yönetim ve Senkronize Güvenlik
Sophos, KOBİ segmentinde kullanıcı dostu yönetim yapısı ve bulut tabanlı Sophos Central platformu ile dikkat çeker. XGS serisi cihazlarda kullanılan Xstream mimarisi, güvenilir uygulamaların trafiğini doğrudan ivmelendirirken şüpheli paketleri derinlemesine incelemeye yönlendirir.
Sophos çözümlerinin en güçlü yönlerinden biri "Synchronized Security" teknolojisidir. İşletmede Sophos uç nokta koruması kullanılıyorsa, istemcide tespit edilen zararlı yazılım bilgisi firewall cihazına anında aktarılır. Güvenlik duvarı enfekte olan cihazı otomatik olarak ağdan izole eder. Bu otomatik müdahale mekanizması, kısıtlı IT personeline sahip işletmeler için önemli bir avantajdır.
Palo Alto Networks: Üst Düzey Tehdit Önleme ve Uygulama Denetimi
Palo Alto Networks, Yeni Nesil Güvenlik Duvarı (NGFW) teknolojisinde trafiği port bazlı değil doğrudan uygulama kimliği (App-ID) ve kullanıcı kimliği (User-ID) üzerinden analiz eder. Güvenlik politikalarının hassasiyeti ve derinlemesine raporlama yeteneği üst seviyededir.
WildFire bulut tabanlı sandbox çözümü, sıfırıncı gün tehditlerini hızla analiz ederek zararlı içerikleri engeller. Palo Alto çözümlerinin temel kısıtı yatırım maliyetidir. Donanım edinim maliyetinin ve yıllık lisans ücretlerinin yüksekliği nedeniyle bütçesi kısıtlı olan yapılar için planlama aşaması kritik önem taşır. Ağ yapınızı güçlendirmek adına network altyapısı kurulumu ve yönetimi hizmetlerimizden destek alabilirsiniz.
Adım Adım Kurumsal Firewall Kurulumu ve Yapılandırması
Bir güvenlik duvarının ağı etkili biçimde koruyabilmesi için doğru yapılandırma adımlarının izlenmesi şarttır. Kapsamlı bir projede takip edilen uygulama adımları şu şekildedir:
- Ağ Mimarisi ve VLAN Planlaması: Kurumsal ağ tek bir yayın alanından çıkarılır. Yönetim, Sunucu, Personel, Misafir Wi-Fi ve IP Kamera için izole VLAN yapıları oluşturulur.
- Donanım Konumlandırması: Firewall cihazının WAN arayüzü internet servis sağlayıcı yönlendiricisine, LAN arayüzü ise omurga anahtara bağlanır. Yönetim arayüzü erişimi izole edilir.
- Temel Güvenlik Kurallarının Oluşturulması: Varsayılan olarak tüm trafik engellenir (Implicit Deny). Yalnızca izin verilen port ve servislere açık güvenlik politikaları yazılır.
- SSL/TLS İnceleme ve Sertifika Dağıtımı: Cihazın CA sertifikası uç noktalara yüklenir. Şifreli trafik içerisindeki zararlı paketlerin taranması sağlanır.
- Uzaktan Erişim VPN Yapılandırması: Dışarıdan çalışan personel için SSL-VPN veya IPsec VPN tanımlanır. Çok Faktörlü Kimlik Doğrulama (MFA) zorunlu hale getirilir.
- Loglama ve 5651 Uyumlaştırma: İç ağdaki IP dağıtım ve NAT kayıtları zaman damgalı olarak kayıt altına alınır. 5651 sayılı kanun şartlarına uygun imzalama altyapısı kurulur.
Aşağıda kurumsal bir FortiOS CLI firewall kuralı yapılandırma örneği yer almaktadır:
config firewall policy
    edit 10
        set name "LAN_to_WAN_Corporate_Access"
        set srcintf "lan_vlan10"
        set dstintf "wan1"
        set srcaddr "Corporate_Subnet"
        set dstaddr "all"
        set action accept
        set schedule "always"
        set service "HTTP" "HTTPS" "DNS"
        set utm-status enable
        set ssl-ssh-profile "deep-inspection"
        set av-profile "default-av"
        set ips-sensor "protect-client"
        set webfilter-profile "corporate-filter"
        set logtraffic all
    next
end
Bu yapılandırma örneğinde belirli bir LAN segmentinden internete çıkan trafik; HTTP/HTTPS ve DNS servisleriyle sınırlandırılmakta, antivirüs, IPS ve web filtreleme taramasından geçirilerek eksiksiz loglanmaktadır.
Güvenlik Duvarı Yapılandırmasında Sık Yapılan Hatalar
Gerçekleştirilen güvenlik denetimlerinde, gelişmiş cihazların dahi hatalı konfigürasyon nedeniyle işlevsiz kalabildiği görülmektedir. Yapılan firewall karşılaştırma incelemelerinde en sık tespit edilen hatalar aşağıda sıralanmıştır:
- Kapsamlı İzin Kuralları (Any/Any Accept): Hızlı erişim sağlamak adına kaynak veya hedef kısıtlaması yapmadan geniş izin kuralları tanımlamak ağ güvenliğini riske atar.
- SSL/TLS İncelemenin Devre Dışı Bırakılması: Sertifika yönetim süreçlerinden kaçınmak amacıyla şifreli trafiği taramamak, sızma girişimlerinin tespit edilmesini zorlaştırır.
- Varsayılan Parolaların Değiştirilmemesi: Cihazın 'admin' kullanıcı adı ve varsayılan fabrika parolası ile üretim ortamında bırakılması ciddi bir zafiyettir.
- Yedekleme Politikalarının İhmali: Yapılandırma değişiklikleri öncesinde sistem yedeğinin alınmaması, olası bir donanım arızasında felaket kurtarma sürecini uzatır.
- Zaman Uyumsuzluğu (NTP Eksikliği): Güvenlik duvarı ile log sunucusu arasında saat farkı bulunması olay incelemesini zorlaştırır. ISO 27001 A.8.17 (Saat senkronizasyonu) kontrolü uyarınca NTP sunucu tanımı yapılmalıdır.
- Firmware Güncellemelerinin Aksaması: Cihaz üzerindeki işletim sisteminin bilinen zafiyetlere (CVE) karşı güncellenmemesi siber saldırılara açık kapı bırakır.
Ağ Güvenliği Bakım ve Kontrol Listesi
Ağ altyapısının sürekliliğini ve güvenliğini sağlamak için teknik ekiplerce düzenli uygulanması gereken kontrol adımları aşağıdadır:
- Firewall firmware ve işletim sistemi sürümü güncel mi?
- Pasif kalan, kullanılmayan veya çakışan güvenlik politikaları temizlendi mi?
- Yönetici arayüzüne erişim yalnızca belirli güvenli IP adresleriyle sınırlandırıldı mı?
- Tüm uzaktan erişim VPN hesaplarında MFA / 2FA aktif edildi mi?
- Güvenlik duvarı lisans süreleri ve güvenlik imza güncellikleri doğrulandı mı?
- 5651 sayılı kanuna uygun log tutma ve zaman damgası mekanizması sorunsuz çalışıyor mu?
- Cihazın donanım yük değerleri (CPU, RAM, Disk) izleme sistemine entegre edildi mi?
- Periyodik konfigürasyon yedekleri güvenli bir ortama aktarılıyor mu?
- Dış ağdan içeriye doğru düzenli sızma testi ve zafiyet taraması gerçekleştiriliyor mu?
Ağ mimarisinin kesintisiz işletilmesi ve profesyonel destek için IT destek ve bakım hizmetleri çözümlerimizi inceleyebilirsiniz.
Kaynaklar
- OWASP Foundation - Ağ ve Uygulama Güvenliği Rehberleri: https://owasp.org (yeni sekmede açılır)
- NIST (National Institute of Standards and Technology) - Guidelines on Firewalls: https://nist.gov (yeni sekmede açılır)
- CISA (Cybersecurity and Infrastructure Security Agency) - Network Infrastructure Security: https://cisa.gov (yeni sekmede açılır)
- Kişisel Verileri Koruma Kurumu (KVKK) - Teknik Tedbirler Rehberi: https://kvkk.gov.tr (yeni sekmede açılır)
- Bilgi Teknolojileri ve İletişim Kurumu (BTK) - 5651 Mevzuatı: https://btk.gov.tr (yeni sekmede açılır)
Güvenli Ağ Altyapısı İçin BTM Bilişim Yanınızda
İşletmeniz için en doğru firewall modelini belirlemek; mevcut ağ altyapısının, kullanıcı alışkanlıklarının ve büyüme hedeflerinin doğru analiz edilmesini gerektirir. BTM Bilişim uzman teknik ekibi, Fortinet, Sophos ve Palo Alto çözümleri arasında tarafsız firewall karşılaştırma analizleri yaparak kurumunuza özel optimum mimariyi tasarlar.
Ağ güvenliğinizi riske atmadan projelendirmek, donanımlarınızı yenilemek ve kurumsal firewall çözümlerini incelemek için teknik ekibimizle iletişime geçebilirsiniz. Ücretsiz keşif ve teklif için formu doldurun.
Hazırlayan: BTM Bilişim teknik ekibi.
Sıkça Sorulan Sorular
Hangi firewall markası KOBİ'ler için daha ekonomik lisans sunar?
Fortinet ve Sophos, KOBİ segmentinde performansına oranla erişilebilir donanım ve lisanslama paketleri sunar. Sophos bulut yönetim altyapısıyla toplam sahip olma maliyetini düşürürken, Fortinet yüksek port sayısı ve throughput gerektiren senaryolarda birim performans başına uygun maliyet sağlar.
Mevcut internet hızım 500 Mbps ise kaç Gbps throughput kapasiteli firewall seçmeliyim?
Seçilecek cihazın Tehdit Önleme (Threat Prevention) ve SSL İnceleme throughput değerleri, mevcut hat kapasitesinin en az 2 ila 3 katı olmalıdır. Gelecekteki hat genişlemeleri, VPN kullanımı ve kullanıcı sayısı artışı dikkate alınarak doğru model belirlenmelidir.
Güvenlik duvarı lisansı biterse cihaz çalışmaya devam eder mi?
Çoğu markada lisans bittiğinde cihaz temel paket yönlendirme ve port engelleme görevini yapmaya devam eder. Ancak Web Filtreleme, Antivirüs, IPS ve Sandbox gibi dinamik güvenlik güncellemeleri durur. Bu durum sistemi yeni çıkan siber tehditlere karşı korumasız bırakır.
Uzaktan erişimde SSL VPN mi yoksa IPsec VPN mi tercih edilmelidir?
Saha çalışanlarının veya uzaktan çalışan personelin şirket ağına bireysel cihazlarıyla bağlanması için kullanıcı bazlı SSL VPN tercih edilir. İki farklı lokasyon veya fabrikanın ağlarını birbiriyle sürekli bağlı tutmak için donanımdan donanıma IPsec (Site-to-Site) VPN kullanılır.
EDR antivirüs yazılımı varken kurumsal firewall gerekli midir?
Uç nokta güvenlik yazılımları yalnızca kurulu olduğu bilgisayarı korur. Güvenlik duvarı ise ağ sınırını, IoT cihazlarını, IP kameraları ve yazıcıları kapsar. Tehditlerin ağ katmanında engellenmesi siber güvenliğin temel gereksinimidir.
Firewall tek başına KVKK ve 5651 kanuni şartlarını karşılar mı?
Firewall cihazı ağ güvenliğini sağlar ve DHCP loglarını oluşturur. Ancak 5651 sayılı kanun uyarınca bu kayıtların zaman damgası ile imzalanıp saklanması için entegre log imzalama çözümü kullanılması zorunludur.