İçindekiler
3-2-1 Yedekleme Kuralı Nedir? Mimari Bileşenler
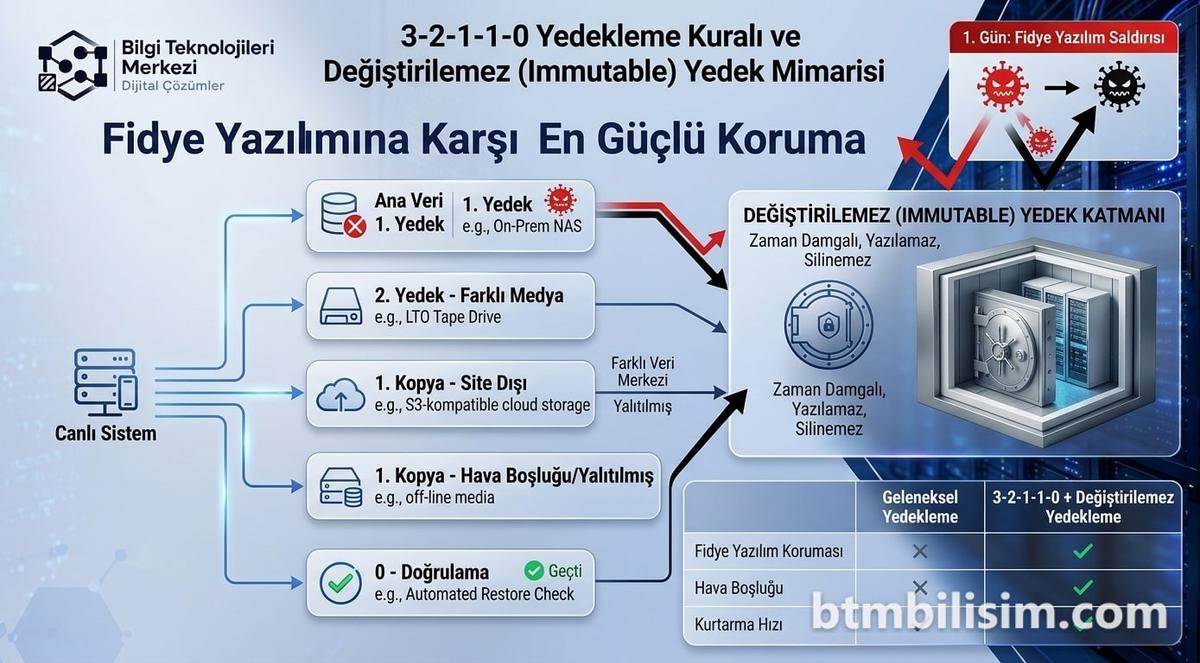
3-2-1 yedekleme kuralı, verinin en az üç kopyasının iki farklı medya türünde saklanmasını ve bir kopyanın mutlaka kurum dışında tutulmasını öngören temel veri koruma stratejisidir. Bu yöntem, donanım arızalarından siber saldırılara kadar her türlü veri kaybı senaryosuna karşı iş sürekliliğini desteklemek amacıyla uygulanır. Modern tehdit ortamında bu kural, verinin değiştirilemez (immutable) olmasını ve geri dönüş doğruluğunu da kapsayacak şekilde 3-2-1-1-0 standartlarına evrilmiştir.
Kurumsal depolama altyapılarının güvenliği, yalnızca verilerin periyodik olarak bir diske kopyalanmasından ibaret değildir. Gelişmiş tehdit aktörleri, bir ağa sızdıktan sonra ilk olarak yedekleme sunucularını ve gölge kopyaları (VSS) hedef almaktadır. Bu durum, klasik koruma yöntemlerinin yetersiz kalmasına yol açmaktadır. BTM Bilişim olarak sunduğumuz siber güvenlik çözümleri kapsamında, yedekleme depolarının üretim ağından izole edilmesi ve erişim yetkilerinin sıkılaştırılması önceliğimizdir.
3-2-1-1-0 mimarisinin bileşenleri şu teknik detayları içerir:
- 3 Farklı Veri Kopyası: Birincil canlı veriye ek olarak, güncelliği korunmuş en az iki yedek kopyası bulunmalıdır.
- 2 Farklı Depolama Medyası: Verilerin aynı donanım mimarisine veya üreticiye bağımlı olmaması için farklı teknolojilerde (örneğin disk tabanlı NAS ve bulut nesne depolama) saklanması gerekir.
- 1 Site Dışı (Off-site) Kopya: Fiziksel felaket risklerine karşı yedeklerden birinin ana veri merkezinden farklı bir coğrafi lokasyonda tutulması şarttır.
- 1 Değiştirilemez (Immutable) Kopya: Belirli bir süre boyunca silinmesi veya şifrelenmesi teknik olarak engellenmiş, siber saldırılara karşı dirençli veri katmanıdır.
- 0 Hata (Zero Errors): Yedeklenen verilerin otomatik geri yükleme testlerinden (sandboxing) geçerek %100 çalışabilir olduğunun doğrulanmasıdır.
Fidye Yazılımları Yedekleme Depolarını Nasıl Hedef Alır?
Modern siber saldırılarda saldırganlar, fidye talebinde bulunmadan önce sistemdeki tüm kurtarma noktalarını imha etmeyi hedefler. Active Directory yetkileri ele geçirildiğinde, merkezi yedekleme yazılımlarına doğrudan erişim sağlanabilir. Ağ üzerindeki SMB paylaşımları şifrelenir, VSS (Volume Shadow Copy) servisleri durdurulur ve veri depoları formatlanır. Bu tip durumlarda fidye yazılımlarına karşı yedekleme stratejisinin başarısı, yedekleme sunucusunun ağdaki diğer sistemlerle olan izolasyon seviyesine bağlıdır.
Yedek depolama altyapısı canlı ağ ile mantıksal veya fiziksel olarak izole edilmediğinde, üretim ortamı kadar savunmasız kalır. Bu tür kriz anlarında siber olay müdahale süreçlerinin doğru işletilmesi kritik önem taşır. Saldırı anında atılması gereken teknik adımlar için fidye yazılımı müdahale planı içeriğimizde yer alan senaryoların önceden simüle edilmesi, denetimlere hazırlık sürecinde büyük avantaj sağlar.
Uluslararası standartlar çerçevesinde ISO/IEC 27001:2022 Ek-A kapsamındaki A.8.13 (Bilgi yedekleme), A.8.14 (Bilgi işleme tesislerinin yedekliliği) ve A.5.30 (İş sürekliliği için BİT hazırlığı) kontrolleri, kurumların bu tür felaket senaryolarına karşı yedekleme yapılandırmalarını ve test süreçlerini dokümante etmelerini zorunlu kılar. Bu maddeler, verinin yalnızca yedeklenmesini değil, aynı zamanda güvenliğinin ve erişilebilirliğinin her koşulda korunmasını hedefler.
Değiştirilemez (Immutable) Yedek Teknolojisi ve Çalışma Prensibi
Immutable yedek (değiştirilemez yedek), belirli bir saklama süresi (retention period) boyunca hiçbir kullanıcı, sistem yöneticisi veya zararlı yazılım tarafından silinemeyen veri kopyasıdır. Bu sistem WORM (Write Once, Read Many) prensibiyle çalışır. Nesne depolama (Object Storage) sistemlerinde S3 Object Lock veya Linux tabanlı sıkılaştırılmış depolama (Linux Hardened Repository) bileşenleri kullanılarak bu koruma sağlanır. Ağ tabanlı bir root kullanıcısı dahi API komutlarıyla bu veriyi silemez.
Aşağıda bir Linux depolama sunucusunda yedek dizininin değiştirilemez hale getirilmesi için kullanılan konfigürasyon ve AWS S3 API üzerinden Object Lock parametresi örneği yer almaktadır:
## Linux Hardened Repository üzerinde yedek dosyasını immutable yapmak
sudo chattr +i /backup/repository/vm-prod-backup-2026.vbk

## S3 uyumlu depolamada saklama süresi belirleyerek Object Lock aktif etme
aws s3api put-object-lock-configuration \
    --bucket kurumsal-yedek-deposu \
    --object-lock-configuration '{"ObjectLockEnabled": "Enabled", "Rule": {"DefaultRetention": {"Mode": "COMPLIANCE", "Days": 30}}}'
COMPLIANCE modunda belirlenen saklama süresi dolmadan önce root hesabı da dahil olmak üzere hiç kimse yedek nesnesini silemez veya süreyi kısaltamaz. Bu yapılandırma, fidye yazılımlarının yedekleri yok etme girişimlerini teknik olarak imkansız hale getirir. İşletmenizin veri bütünlüğünü korumak için profesyonel veri yedekleme çözümleri mimarimize bu katmanı entegre ediyoruz.
Geleneksel ve Modern Yedekleme Mimarilerinin Karşılaştırılması
Yedekleme mimarinizi güncellerken klasik ve gelişmiş standartlar arasındaki farkları bilmek, doğru altyapı yatırımları yapmanızı sağlar. Aşağıdaki tablo, 3-2-1 yedekleme kuralı ile 3-2-1-1-0 arasındaki teknik farkları özetlemektedir.
| Karşılaştırma Kriteri | Klasik 3-2-1 Yedekleme | Gelişmiş 3-2-1-1-0 Mimarisi |
|---|---|---|
| Fidye Yazılımı Direnci | Düşük-Orta (Ağ erişimi varsa risklidir) | Çok Yüksek (Immutable katman ile koruma) |
| İnsan Hatası Koruması | Korumasız (Yönetici yetkisiyle silinebilir) | Korumalı (WORM süresince silinemez) |
| Kurtarma Doğrulaması | Manuel testlere bağlıdır | Otomatik sandboxing ile sıfır hata hedefi |
| Hava Boşluğu (Air-Gap) | Genellikle opsiyoneldir | Mantıksal veya fiziksel olarak zorunludur |
| Mevzuat Uyumluluğu | Temel düzeyde uyum sağlar | ISO 27001 ve KVKK için tam hazırlık sunar |
Adım Adım Güçlendirilmiş Yedekleme Altyapısı Kurulumu
Kurumsal yapınızda siber saldırılara karşı dayanıklı bir yedekleme mimarisi kurmak için izlemeniz gereken teknik adımlar şunlardır:
- Veri Sınıflandırma ve RPO/RTO Belirlenmesi: İş açısından kritik verilerinizi sınıflandırın. Maksimum kabul edilebilir veri kaybı süresini (RPO) ve sistemlerin ayağa kaldırma süresini (RTO) tanımlayın.
- Birincil ve İkincil Depo İzolasyonu: Birincil yedekleme deposu ile canlı üretim ağını birbirinden ayırın. Sunucu kurulumu ve yönetimi aşamasında yedekleme sunucularını Active Directory domainine dahil etmeyin; yerel kimlik doğrulama kullanın.
- Değiştirilemez (Immutable) Katman Yapılandırması: Linux Hardened Repository veya S3 Object Lock destekli nesne depolama mimarisini devreye alın. Saklama politikalarını (Retention policy) iş gereksinimlerinize uygun şekilde kilitleyin.
- Ağ İzolasyonu ve Hava Boşluğu Tasarımı: Yedek sunucularının ağ geçitlerine erişimini kısıtlayın. Çift yönlü güvenlik duvarı kuralları uygulayın ve yönetim portlarını izole VLAN'lara çekin.
- Otomatik Doğrulama Testleri: Yedeklenen sanal makinelerin izole bir sandbox ortamında açılıp açılmadığını, veritabanı servislerinin yanıt verip vermediğini doğrulayan senaryoları aktif edin. Bu süreç felaket kurtarma operasyonlarının başarısı için kritiktir.
Yedekleme Sistemlerinde Sık Yapılan Kritik Hatalar
Saha deneyimlerimizde, yedekleme altyapılarında veri kaybına neden olan bazı yaygın hatalar tespit edilmiştir. Bu hatalardan kaçınmak, sistemin siber dirençliliğini artırır:
- Yedek Sunucusunu Domain Üyesi Yapmak: Domain Controller ele geçirildiğinde saldırgan, yedekleme sunucusuna tam yetkiyle erişerek tüm depoları silebilir. Yedekleme altyapısı her zaman izole bir çalışma grubunda tutulmalıdır.
- SMB/CIFS Paylaşımlarını Hedef Göstermek: Ağ üzerinde herkese açık veya yetkili SMB paylaşımları fidye yazılımlarının ilk hedefidir. Bunun yerine block storage veya S3 protokolleri tercih edilmelidir.
- Doğrulama Testlerini İhmal Etmek: Yedekleme yazılımının "başarılı" raporu vermesi, verinin bozulmadığı anlamına gelmez. Veri bütünlüğü ancak periyodik geri yükleme testleriyle doğrulanabilir.
- Erişim Kontrolü ve MFA Eksikliği: Yedekleme yönetim panellerinde çok faktörlü kimlik doğrulamanın (MFA) kullanılmaması, kimlik hırsızlığına karşı sistemi savunmasız bırakır.
- Tüm Yedekleri Aynı Ağ Segmentinde Tutmak: Fiziksel veya mantıksal ayrım yapılmamış ağlarda, saldırganın tüm yedek kopyalarına tek bir sıçrama ile ulaşması mümkündür.
ISO 27001 ve KVKK Açısından Yedekleme Uyumluluğu
Veri yedekleme süreçleri, yasal mevzuat ve uluslararası standartlar bakımından en kritik teknik tedbirler arasında yer alır. 6698 sayılı KVKK Madde 12 gereğince, veri sorumluları kişisel verilerin hukuka aykırı olarak işlenmesini ve erişilmesini önlemek için uygun güvenlik düzeyini temin etmeye yönelik teknik tedbirleri almakla yükümlüdür. Bu kapsamda 3-2-1 yedekleme kuralı, denetimlerde sunulabilecek en güçlü kanıtlardan biridir.
Altyapınızın uyum seviyesini aşağıdaki kontrol listesiyle değerlendirebilirsiniz:
- Üretim verilerinin en az iki adet güncel yedeği bağımsız sistemlerde tutuluyor mu?
- Yedekler birbirinden farklı medya türlerinde (ör. Disk ve Bulut) saklanıyor mu?
- Yedek kopyalarından en az biri farklı bir coğrafi lokasyonda veya felaket kurtarma merkezinde mi?
- En az bir yedek kopyası değiştirilemez (immutable) modda şifrelenmeye karşı kilitli mi?
- Yedekleme sunucuları ve depolama üniteleri Active Directory ortamından izole mi?
- Haftalık veya aylık periyotlarla otomatik yedek doğrulama (0 hata) testleri yapılıyor mu?
- Yedekleme yönetici hesaplarında Çok Faktörlü Kimlik Doğrulama (MFA) aktif mi?
- KVKK gereği yedek depolarındaki veriler AES-256 veya benzeri standartlarla şifreleniyor mu?
Kaynaklar
- Cybersecurity and Infrastructure Security Agency (CISA) - Ransomware Guide: https://www.cisa.gov (yeni sekmede açılır)
- National Institute of Standards and Technology (NIST) - Data Integrity: https://www.nist.gov (yeni sekmede açılır)
- Kişisel Verileri Koruma Kurumu (KVKK) - Teknik Tedbirler Rehberi: https://www.kvkk.gov.tr (yeni sekmede açılır)
- Ulusal Siber Olaylara Müdahale Merkezi (USOM) - Bilgi Notları: https://www.usom.gov.tr (yeni sekmede açılır)
Veri Güvenliğinizi ve İş Sürekliliğinizi Teminat Altına Alın
Fidye yazılımlarının karmaşıklaştığı günümüz siber tehdit ortamında, işletmelerin veri kayıplarını minimize etmesi bütünsel bir altyapı planlaması gerektirir. BTM Bilişim uzman teknik ekibi; felaket kurtarma, değiştirilemez yedekleme sistemleri ve ağ izolasyonu konularında kurumunuza özel mimariler tasarlamaktadır. Denetim süreçlerine hazır, güvenilir bir yapı kurmak ve IT danışmanlık hizmetleri almak için bizimle iletişime geçebilirsiniz. Ücretsiz keşif ve teklif için formu doldurun.
Hazırlayan: BTM Bilişim teknik ekibi.
Sıkça Sorulan Sorular
3-2-1 yedekleme kuralı ile 3-2-1-1-0 arasındaki temel fark nedir?
Klasik 3-2-1 kuralı verinin farklı yerlerde saklanmasını hedeflerken, fidye yazılımlarının yedekleri şifreleme tehdidine karşı bazen yetersiz kalabilir. 3-2-1-1-0 kuralı ise bu yapıya silinemez/değiştirilemez (immutable) yedek kopyası ekler ve yedekten dönülebilirliği otomatik olarak doğrulayarak sıfır hata prensibini zorunlu kılar. Bu sayede veri bütünlüğü teknik olarak daha üst bir seviyede korunmuş olur.
Immutable (değiştirilemez) yedek fidye yazılımlarından nasıl korur?
WORM (Write Once Read Many) ve S3 Object Lock teknolojileri sayesinde, verinin depolandığı alana yazma işlemi yapıldıktan sonra belirlediğiniz saklama süresi boyunca silme veya değiştirme komutları işletim sistemi ve API seviyesinde engellenir. Saldırgan root yetkisi alsa bile veriyi şifreleyemez veya silemez, bu da verinin kurtarılmasını sağlar.
Teyp (Tape) yedekleme modern mimarilerde halen geçerli midir?
Evet, teyp üniteleri sürücüden fiziksel olarak çıkarıldığında tam bir hava boşluğu (air-gap) sağlar. Elektriksel ve mantıksal bağlantısı kesilen teyp kasetleri, siber saldırılara karşı tamamen korumalı bir medya türü olarak mimarideki yerini korumaktadır. Özellikle uzun süreli arşivleme ve felaket kurtarma senaryolarında maliyet etkin bir çözüm sunar.
Bulut yedekleme tek başına 3-2-1 kuralını karşılar mı?
Bulut yedekleme, kuralın "site dışı kopya" ve "farklı medya" gereksinimlerini karşılar ancak tek başına yeterli değildir. Yerel ağda hızlı geri dönüş için bir kopya bulunması ve buluttaki kopyanın da immutable (silinemez) olarak yapılandırılması gerekir. Hibrit bir yaklaşım, hem hız hem de güvenlik açısından en dengeli çözümü sunmaktadır.
Yedeklerin geri dönüş testi (Restore Test) ne sıklıkla yapılmalıdır?
Kritik sistemler için geri dönüş testleri en az ayda bir kez, ideal olarak ise her yedekleme döngüsünden sonra otomatik araçlarla yapılmalıdır. Yedekleme yazılımının başarılı raporu vermesi verinin sağlam olduğunu kanıtlamaz; dosya sistemi hataları veya veritabanı bozulmaları ancak gerçek bir geri yükleme testi ile tespit edilebilir.
KVKK denetimlerinde yedekleme mimarisi nasıl bir rol oynar?
KVKK Madde 12 kapsamında veri güvenliğine ilişkin yükümlülükler belirtilmiştir. Kişisel verilerin korunması için alınan teknik tedbirlerin başında yedekleme ve veri kurtarma süreçleri gelir. 3-2-1 kuralına uygun, test edilmiş ve raporlanmış bir yedekleme mimarisi, veri sorumlusunun özen yükümlülüğünü yerine getirdiğine dair en önemli kanıtlardan biridir.