İçindekiler
Sızma Testi Fiyatları Neye Göre Belirlenir?
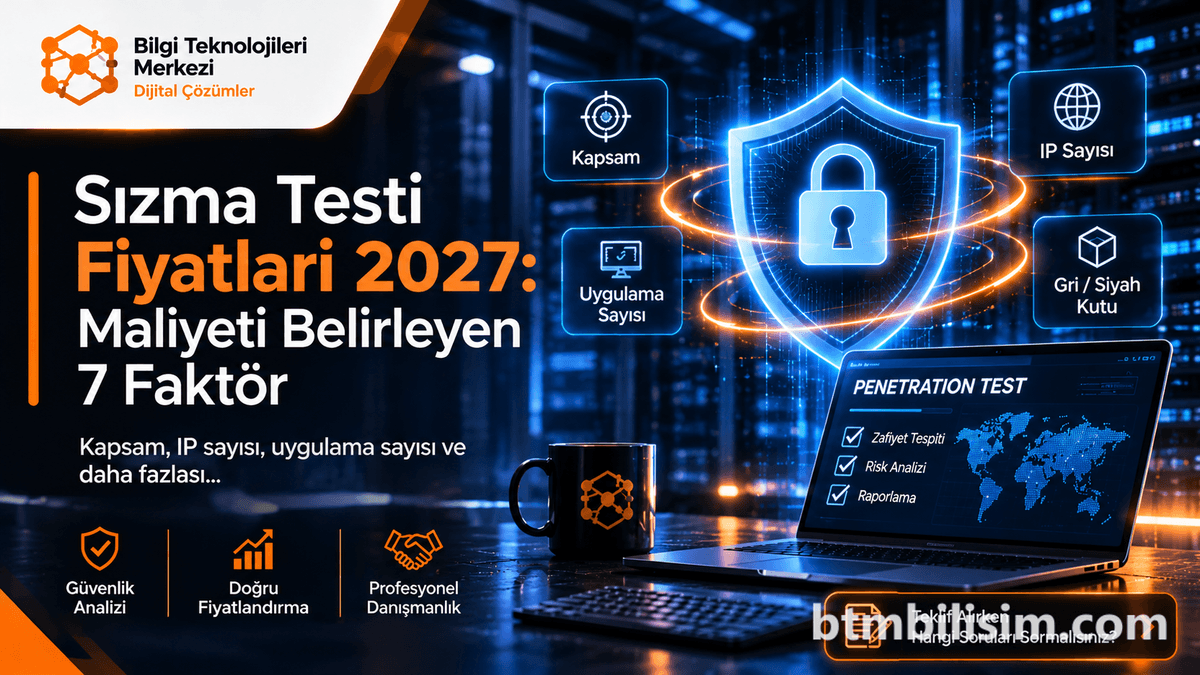
Sızma testi fiyatları, analiz edilecek bilişim altyapısının büyüklüğü, test edilecek IP ve alan adı sayısı ile uygulanan metodolojinin derinliğine göre genellikle proje bazlı belirlenir. Kurumsal bir yapıda siber güvenlik bütçesi oluşturulurken, standart bir zafiyet taraması ile kapsamlı bir istismar (exploitation) çalışması arasındaki maliyet farkı, harcanan adam-saat ve uzmanlık seviyesinden kaynaklanır. Şirketinizin ihtiyaç duyduğu güvenlik seviyesine göre bütçelendirme yapmak, hem gereksiz maliyetlerin önüne geçer hem de kritik açıkların gözden kaçmasını engeller.
Bilişim dünyasında güvenlik yatırımları, olası bir veri ihlalinin yol açacağı maddi ve itibari kaybın çok altında kalmaktadır. Özellikle İstanbul ve Kocaeli gibi sanayinin kalbi olan bölgelerde, üretim hatlarının durması veya ticari sırların sızması ciddi riskler barındırır. Bu nedenle sızma testi hizmeti alırken yalnızca rakamlara değil, kapsamın teknik yeterliliğine odaklanmak gerekir.
Pentest Maliyetini Etkileyen 5 Temel Kriter
Sızma testi fiyatları belirlenirken mühendislik ekipleri belirli metrikleri baz alır. Bu metrikler, testin ne kadar süreceğini ve hangi araçların kullanılacağını doğrudan tayin eder. İlk kriter, hedeflerin niteliğidir. Bir web uygulamasının testi ile bir ağ altyapısının testi farklı uzmanlıklar gerektirir. İkinci olarak, testin derinliği maliyeti değiştirir. Sadece açıkların raporlandığı bir çalışma ile bu açıkların kullanılarak sistemlere sızılmaya çalışıldığı senaryolar farklı iş yükü demektir.
Üçüncü kriter, testin gerçekleştirileceği ortamın karmaşıklığıdır. Hibrit bulut yapıları, mikro servis mimarileri veya karmaşık network (ağ) altyapısı çözümleri, test uzmanının daha fazla zaman harcamasına neden olur. Dördüncü faktör, raporlama sonrası sunulan destek ve doğrulama testleridir. Son olarak, hizmeti veren ekibin sahip olduğu sertifikasyonlar ve deneyim, sunulan hizmetin kalitesini ve dolayısıyla maliyetini şekillendirir. Kaliteli bir analiz, sadece yazılımların bulduğu sonuçları kopyalamak değil, iş mantığı hatalarını manuel olarak keşfetmektir.
Kapsam Belirleme: IP Sayısı ve Varlık Türleri
Pentest fiyat tekliflerinde maliyeti doğrudan etkileyen kalemlerin başında kapsam (scope) sınırları gelir. Test edilecek hedef sayısı arttıkça, her bir hedef üzerinde gerçekleştirilecek manuel kontrollerin süresi de artar. Kapsamı belirlerken şu varlık türleri fiyatlandırmayı şekillendirir:
- Dış Ağ (External) IP Sayısı: İnternete açık olan firewall, router, web sunucusu ve VPN ağ geçitlerinin sayısı.
- İç Ağ (Internal) IP Sayısı: Yerel ağda bulunan sunucular, kullanıcı bilgisayarları, yazıcılar ve IoT cihazlarının toplamı.
- Web ve Mobil Uygulamalar: Uygulamanın statik sayfalardan mı oluştuğu yoksa karmaşık yetkilendirme mekanizmalarına sahip bir ERP/CRM arayüzü mü olduğu iş yükünü değiştirir.
- Kablosuz Ağlar (Wi-Fi): SSID sayısı ve sinyal kapsama alanındaki fiziksel lokasyonlar.
Özellikle Gebze, Dilovası ve Tuzla gibi OSB bölgelerinde faaliyet gösteren fabrikalar için üretim bandındaki (OT/SCADA) cihazların kapsama dahil edilmesi, özel ekipman ve uzmanlık gerektirdiği için sızma testi fiyatları üzerinde belirleyici bir faktördür. Bu tür ortamlarda yapılacak hatalı bir tarama üretimin durmasına yol açabileceği için, mühendislerin pasif keşif yöntemlerini tercih etmesi gerekebilir.
Sızma Testi Metodolojileri ve Fiyat Karşılaştırması
Sızma testi maliyeti, test uzmanının sistem hakkında ne kadar bilgiye sahip olduğuna göre değişen üç ana yaklaşıma dayanır. Bilgi seviyesi arttıkça test süresi kısalabilir ancak derinlemesine analiz için gereken efor artabilir.
| Metodoloji | Bilgi Seviyesi | Maliyet Etkisi | Kullanım Senaryosu |
|---|---|---|---|
| Black Box (Siyah Kutu) | Sıfır Bilgi | Orta - Yüksek | Dışarıdan gelecek gerçek bir saldırgan simülasyonu |
| Grey Box (Gri Kutu) | Kısmi Bilgi | Dengeli | Standart bir kullanıcı veya çalışan tehdidi analizi |
| White Box (Beyaz Kutu) | Tam Bilgi | Yüksek | Kaynak kod analizi ve iç sistemlerin tam denetimi |
Şirketler genellikle maliyet ve verimlilik dengesi nedeniyle Grey Box metodolojisini tercih etmektedir. Bu yöntemde uzmanlarımıza sağlanan düşük yetkili bir kullanıcı hesabı, testin keşif aşamasını hızlandırarak doğrudan yetki yükseltme ve veri sızdırma aşamalarına odaklanılmasını sağlar. Bu yaklaşım, siber güvenlik yatırımlarının geri dönüşünü (ROI) maksimize eder.
Sektörel Riskler ve Mevzuatın Bütçeye Etkisi
İstanbul ve Kocaeli merkezli şirketler için sızma testi yaptırmak sadece bir güvenlik önlemi değil, aynı zamanda yasal bir zorunluluk haline gelmiştir. ISO/IEC 27001:2022 standartlarına uyum sağlamak isteyen bir kuruluş, Ek-A 8.8 (Teknik açıklıkların yönetimi) ve Ek-A 8.29 (Geliştirme ve kabulde güvenlik testleri) maddeleri gereği periyodik olarak sızma testi yaptırmalıdır. Bu standartlar, testin sadece yapılmasını değil, sonuçların kayıt altına alınmasını ve düzeltici faaliyetlerin izlenmesini de şart koşar.
KVKK m.12 kapsamındaki veri güvenliği yükümlülükleri de kişisel verilerin korunması için teknik önlemlerin alınmasını emreder. Bir veri ihlali durumunda, sızma testi raporları kurumun "gerekli teknik tedbirleri aldığını" kanıtlayan en önemli belgelerden biridir. Finans, enerji ve sağlık gibi kritik sektörlerde ise regülasyonlar daha katıdır. Bu sektörlerdeki kurumsal danışmanlık hizmetleri süreçlerinde sızma testi bütçesi, uyumluluk maliyetlerinin bir parçası olarak değerlendirilir. Mevzuata tam uyum, olası idari para cezalarının yanında devede kulak kalmaktadır.
Teknik Analiz ve Uygulama Derinliği
Sızma testi fiyatları içinde yer alan teknik eforun büyük kısmı keşif ve analiz aşamasına gider. Örneğin bir ağ taramasında kullanılan araçların çıktılarının doğrulanması gerekir. Aşağıdaki örnekte, bir ağdaki aktif servisleri ve versiyonlarını belirlemek için kullanılan temel bir tarama komutu görülmektedir:
nmap -sV -sC -Pn -T4 --open 192.168.1.0/24
Bu komut, ağdaki cihazların hangi servisleri çalıştırdığını ve bu servislerde bilinen bir zafiyet olup olmadığını anlamamıza yardımcı olur. Ancak gerçek bir sızma testi, bu çıktıların ötesine geçer. Uzmanlarımız, tespit edilen servislerdeki konfigürasyon hatalarını, zayıf parolaları ve yetki aşımı imkanlarını manuel olarak test eder. Siber güvenlik danışmanlığı kapsamında sunulan bu manuel analizler, otomatik araçların kaçırdığı "iş mantığı" (business logic) açıklarını yakalamak için kritiktir.
Adım Adım Pentest Süreci ve Kontrol Listesi
Sızma testi süreci, fiyat teklifi onaylandıktan sonra belirli bir disiplin çerçevesinde ilerler. Bu süreçte şeffaflık, operasyonel süreklilik için vazgeçilmezdir.
- Kapsam Belirleme ve Toplantı: Test edilecek varlıkların netleştirilmesi ve iletişim kanallarının kurulması.
- Bilgi Toplama: Hedef sistemler hakkında pasif ve aktif keşif çalışmalarının yapılması.
- Zafiyet Analizi: Otomatik ve manuel yöntemlerle güvenlik açıklarının tespiti.
- İstismar (Exploitation): Tespit edilen açıkların kullanılarak sisteme sızılması ve yetki yükseltme denemeleri.
- Raporlama: Bulguların risk seviyelerine göre sınıflandırılması ve çözüm önerilerinin sunulması.
- Doğrulama Testi: Kapatılan açıkların tekrar kontrol edilerek sürecin tamamlanması.
Teklifleri değerlendirirken şu kontrol listesini kullanabilirsiniz:
- Testi yapacak personelin OSCP, CEH veya benzeri güncel sertifikaları var mı?
- Manuel testler kapsamın en az %70'ini oluşturuyor mu?
- Raporlama formatı teknik ve yönetsel özetleri içeriyor mu?
- Doğrulama testi (retest) teklif fiyatına dahil mi?
- Gizlilik sözleşmesi (NDA) ve KVKK uyum metinleri imzalanıyor mu?
- Test sırasında kritik sistemlerin izlenmesi için yöntem belirlendi mi?
Sık Yapılan Hatalar
Sızma testi fiyatları konusunda tasarruf etmeye çalışırken yapılan hatalar, uzun vadede daha büyük maliyetlere yol açabilir:
- Sadece Otomatik Tarama ile Yetinmek: Ücretsiz araçların çıktısını rapor olarak sunan hizmetler, karmaşık saldırı vektörlerini tespit edemez. Bu durum, işletmede sahte bir güvenlik algısı oluşturur.
- Kapsamı Aşırı Daraltmak: Maliyeti düşürmek için sadece ana web sitesini teste dahil edip, arka plandaki servisleri dışarıda bırakmak, saldırganlara açık kapı bırakmaktır.
- Doğrulama Testini Atlamak: Açıkların kapatıldığını teyit etmeden süreci bitirmek, yatırımın amacına ulaşmasını engeller.
- Referanssız Hizmet Alımı: Siber güvenlik güvene dayalıdır. Kurumsal yapısı olmayan yerlerden alınan hizmetlerde veri gizliliği riski oluşabilir.
- Raporu Sadece Arşivlemek: Test sonucunda çıkan bulguların aksiyon planına dönüştürülmemesi, harcanan bütçenin boşa gitmesi demektir.
Kaynaklar
- https://www.kvkk.gov.tr (yeni sekmede açılır)
- https://www.btk.gov.tr (yeni sekmede açılır)
- https://www.usom.gov.tr (yeni sekmede açılır)
- https://owasp.org (yeni sekmede açılır)
- https://nist.gov (yeni sekmede açılır)
Şirketinizin siber güvenlik seviyesini profesyonel bir bakış açısıyla ölçümlemek ve güvenlik bütçenizi doğru planlamak için ekibimizle iletişime geçebilirsiniz. Altyapınıza özel kapsam analizi ve sızma testi fiyat teklifi için formu doldurun.
Hazırlayan: BTM Bilişim teknik ekibi.
Sıkça Sorulan Sorular
Sızma testi fiyatları yıllık mı belirlenir?
Sızma testi genellikle proje bazlı bir hizmettir ancak ISO 27001 veya KVKK uyumu kapsamında yılda en az bir kez yapılması önerildiği için, birçok kurumla yıllık periyodik tarama protokolleri üzerinden ilerlenmektedir. Periyodik anlaşmalar, tek seferlik testlere göre genellikle daha avantajlı maliyetler sunar.
Web sitesi pentest fiyatı ile ağ pentest fiyatı neden farklı?
Web sitesi testleri, uygulama mantığına ve kod yapısına odaklandığı için çok daha fazla manuel inceleme gerektirir. Ağ testleri ise daha çok servis konfigürasyonları ve bilinen zafiyetlerin taranması üzerinedir. Hedef sayısı aynı olsa bile web testi daha fazla mühendislik saati gerektirebilir.
Küçük işletmeler için sızma testi maliyeti çok mu yüksek?
Hayır, kapsam işletmenin büyüklüğüne göre ölçeklendirilebilir. KOBİ'ler için sadece kritik dış ağ varlıklarını ve en çok kullanılan web uygulamalarını içeren daha dar kapsamlı ama etkili paketler sunulabilmektedir. Güvenlik, bütçeye göre önceliklendirilerek kademeli olarak artırılabilir.
Pentest fiyatlarına donanım maliyeti dahil mi?
Sızma testi bir hizmettir ve donanım satışı içermez. Ancak test sonucunda bir firewall veya IPS ihtiyacı ortaya çıkarsa, bu durum firewall ve ağ güvenliği çözümleri kapsamında ayrıca projelendirilebilir. Testin amacı zaten mevcut altyapının eksiklerini belirlemektir.
Teklif almak için hangi bilgileri paylaşmalıyım?
Dış IP sayınız, içerideki sunucu sayınız, varsa web uygulama sayınız ve testin amacını (mevzuat uyumu, genel güvenlik vb.) paylaşmanız, en doğru fiyat teklifini almanız için yeterlidir. Gizlilik gereği, teknik detaylar genellikle NDA imzalandıktan sonra paylaşılır.
Sızma testi ne kadar sürer?
Testin süresi kapsama göre değişmekle birlikte, orta ölçekli bir ağ ve web uygulaması için genellikle 5 ile 15 iş günü arasında sürer. Bu süreye rapor hazırlama ve bulguların analizi dahildir. Acil durumlar için özel planlamalar yapılabilmektedir.