İçindekiler
Phishing Saldırısı Nedir ve Çalışan Farkındalığı Neden Ölçülmelidir?
Phishing saldırısı, yetkili kullanıcıların erişim bilgilerini, parolalarını veya finansal verilerini ele geçirmek amacıyla sahte iletişim kanallarıyla gerçekleştirilen sosyal mühendislik odaklı bir siber tehdittir. Bu tür siber tehditleri engellemek için kurumsal ağlarda teknik filtrelerin yanı sıra periyodik simülasyonlar ve davranışsal ölçümlerle kullanıcı farkındalığı artırılmalıdır. Teknik katmanları aşan senaryolara karşı en etkili savunma hattı düzenli siber güvenlik farkındalık eğitimi ile oluşturulur.
Kurumsal altyapılarda güvenlik duvarları, EDR sistemleri ve e-posta koruma katmanları yüksek koruma sağlar. Ancak geçerli kimlik bilgilerine sahip bir kullanıcının yanıltılması durumunda bu teknik savunma hatları işlevsiz kalabilir. Saldırganlar insan psikolojisindeki acele etme, otoriteye uyma veya merak unsurlarını hedef alır. ISO/IEC 27001:2022 standardının A.6.3 kontrolü uyarınca tüm personelin bilgi güvenliği farkındalık ve eğitim süreçlerine tabi tutulması gereklidir. BTM Bilişim olarak sunduğumuz siber güvenlik çözümleri kapsamında insan odaklı güvenlik risklerinin tespiti kritik bir rol oynar.
Gerçek Bir Oltalama E-postası Nasıl Anlaşılır? Teknik İşaretler
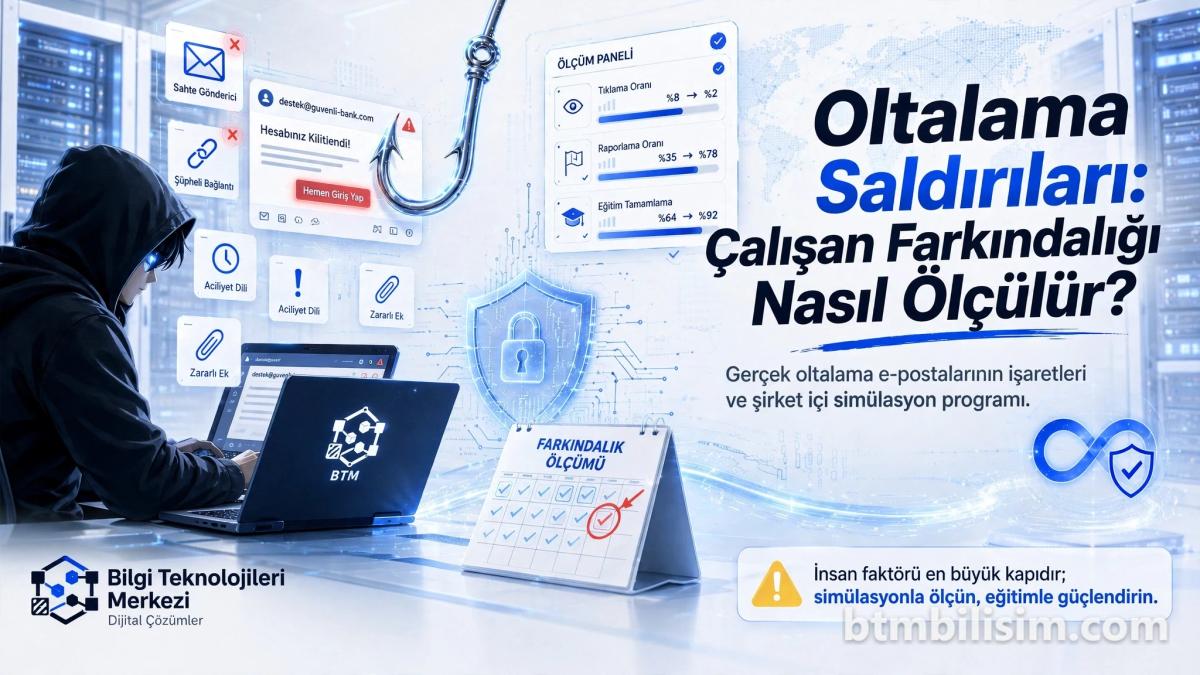
Saldırganlar tarafından hazırlanan bir oltalama e-postası genellikle resmî bir kurumdan veya şirket içi bir departmandan gelmiş izlenimi verir. Şüpheli iletileri ayırt etmek için dikkat edilmesi gereken temel teknik göstergeler şunlardır:
- Gönderici Adresi Uyuşmazlığı: Görünen isim güvenilir görünse bile e-posta başlığındaki gerçek alan adı kontrol edilmelidir.
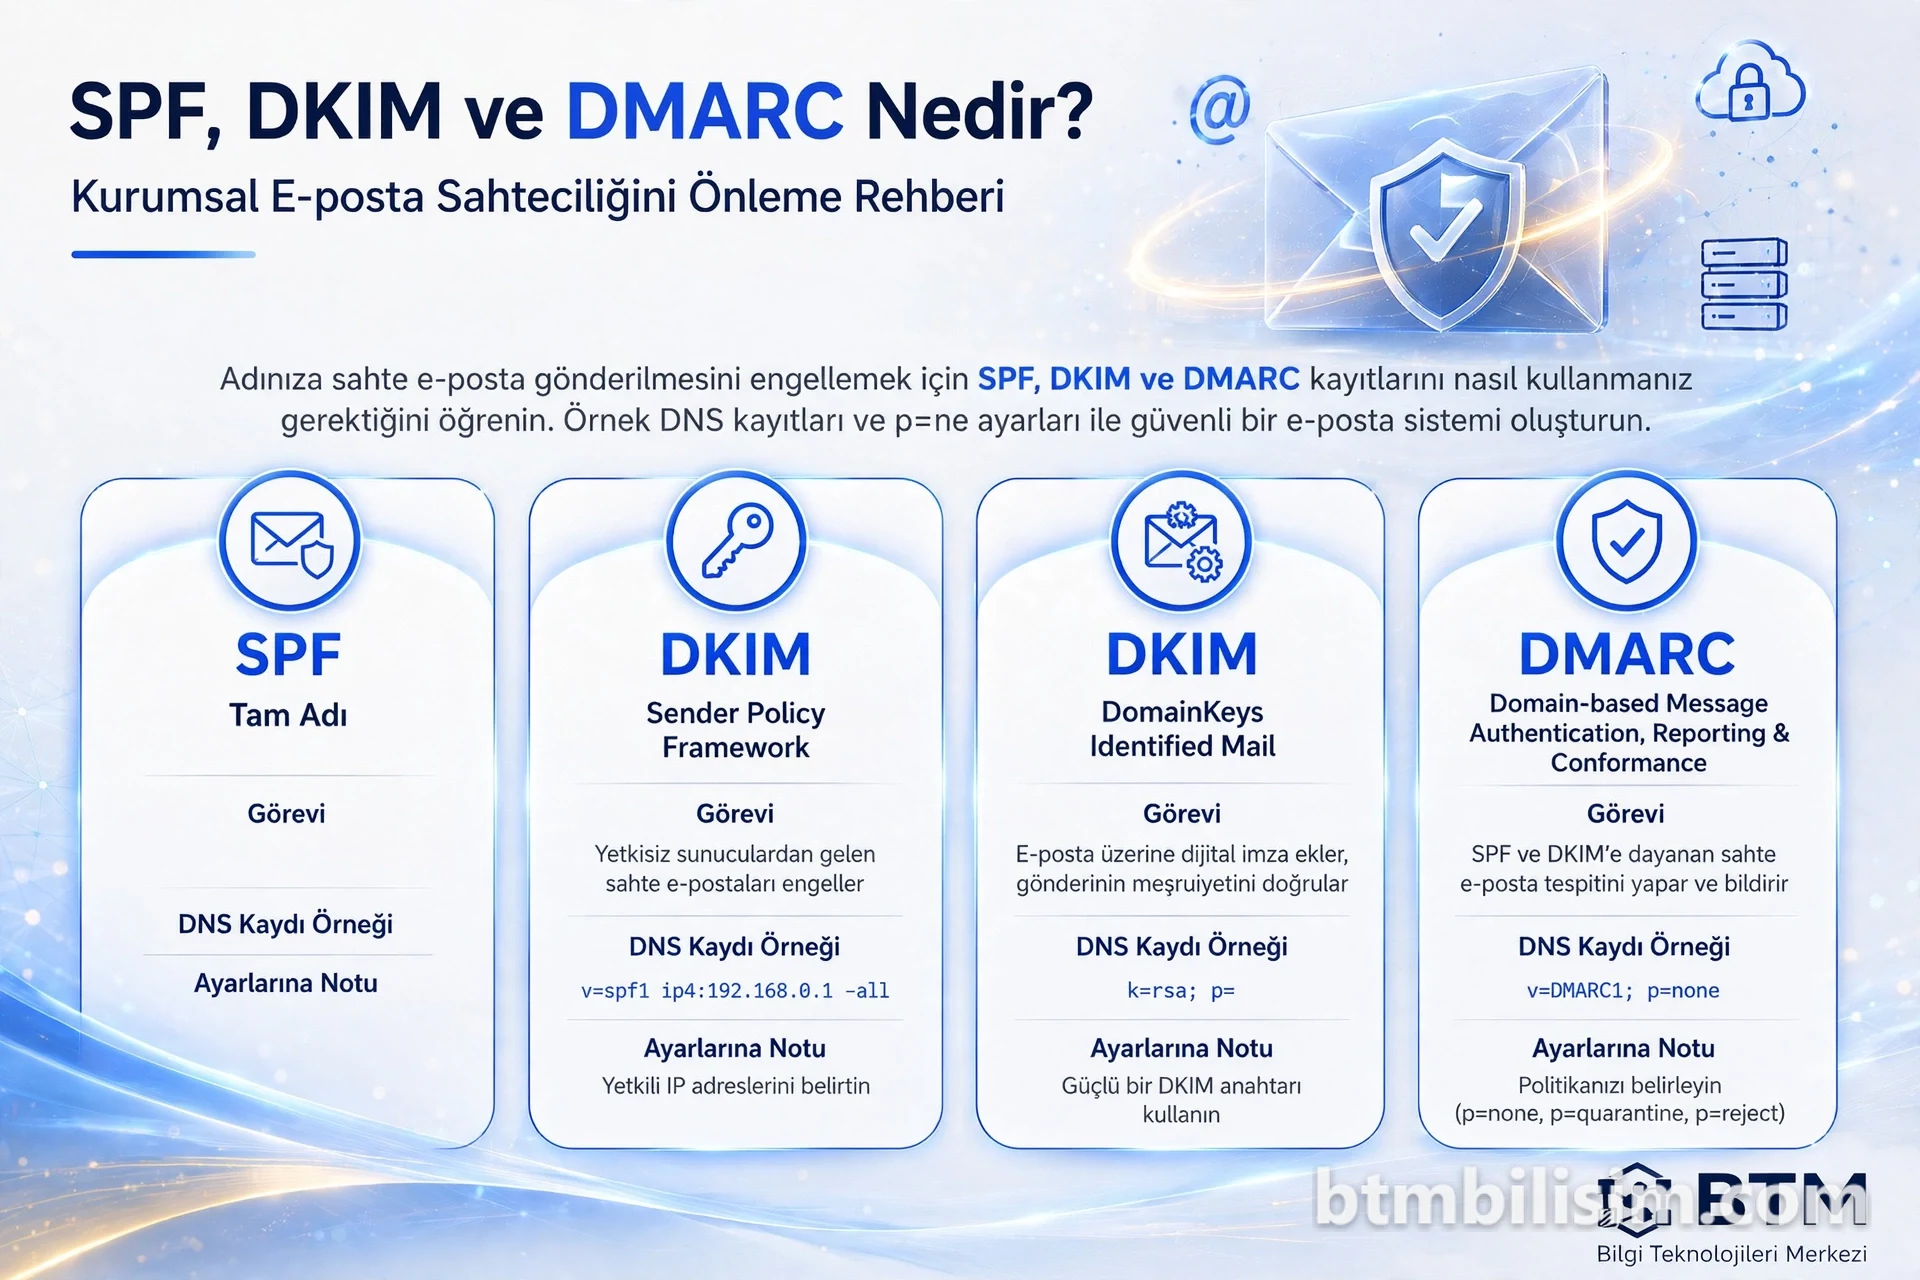
btmbilisim.comyerinebtmbiIisim.comgibi benzer karakterlerle oluşturulan sahte etki alanları sıklıkla kullanılır. - SPF, DKIM ve DMARC Doğrulama Hataları: E-posta başlıkları (email headers) incelendiğinde alan adının SPF veya DKIM doğrulamasından geçmediği görülebilir.
- Yönlendirilen Bağlantı Adresleri: E-posta içerisindeki bağlantı metni ile tıklanınca yönlendirilen gerçek URL adresi eşleşmeyebilir.
- Aciliyet Hissi Yaratan İfadeler: "Parolanızın süresi doldu", "Hesabınız kapatılacak" gibi kullanıcıyı hızlı kararlar almaya zorlayan mesajlara şüpheyle yaklaşılmalıdır.
- Tehlikeli Ek Dosyalar: Makro içeren belge formatları (
.docm,.xlsm), şifreli arşiv dosyaları veya doğrudan çalıştırılabilir uzantılar yüksek risk taşır.
Şirket İçi Oltalama Simülasyon Programı Adımları
Kurum içi direnci artırmak amacıyla uygulanacak simülasyon çalışmaları belirli bir sistematiğe dayanmalıdır. Aşağıdaki adımlar uygulanarak güvenli bir test ortamı kurgulanabilir:
- Kapsam ve Kitle Tanımlaması: Şirketteki tüm birimler ve yönetim kademesi test kapsamına dahil edilir.
- Güvenli Liste (Whitelisting) Yapılandırması: Simülasyon e-postalarının dahili e-posta sunucusunda spam engeline takılmaması için gerekli IP ve alan adı tanımları yapılır.
- Senaryo Tasarımı: Farklı zorluk seviyelerinde senaryolar hazırlanarak kullanıcıların dikkati test edilir.
- Kademeli Dağıtım: E-postalar zamana yayılarak gönderilir ve kullanıcıların birbiriyle bilgi paylaşımı yapması engellenir.
- Veri Toplama ve Analiz: Tıklama, form doldurma ve bildirim yapma eylemleri loglanarak kaydedilir.
- Anlık Dönüt ve Bilgilendirme: Bağlantıya tıklayan kullanıcıya anında bilgilendirici içerik gösterilerek doğru davranış modeli öğretilir.
- Raporlama: Elde edilen bulgular doğrultusunda kurumun genel risk profili çıkarılır.
Teknik sistemlerinizdeki güvenlik açıklarını belirlemek için profesyonel sızma testi (penetrasyon testi) hizmetlerimizden yararlanabilirsiniz.
DMARC ve DNS Doğrulama Yapılandırması
Oltalama e-postalarının engellenmesi ve kurumsal alan adınızın yetkisiz kişilerce taklit edilmemesi için DNS sunucularında DMARC kaydı tanımlanmalıdır. Aşağıda örnek bir DMARC TXT kaydı formatı yer almaktadır:
_dmarc.ornekdomain.com. IN TXT "v=DMARC1; p=quarantine; rua=mailto:dmarc-reports@ornekdomain.com; pct=100; adkim=r; aspf=r"
Bir alan adının geçerli bir SPF kaydına sahip olup olmadığını doğrulamak için PowerShell üzerinden sorgulama yapabilirsiniz:
Resolve-DnsName -Name ornekdomain.com -Type TXT | Where-Object { $_.Strings -like "v=spf1*" }
Doğru yapılandırılmış DNS kayıtları, kurumsal alan adınız adıyla gönderilen sahte e-postaların alıcı sunucular tarafından reddedilmesini sağlar.
Phishing Saldırısı Farkındalık Metrikleri ve Hedef Değerler
Kurumların güvenlik kültürünü ölçmek için simülasyon sonuçları somut metriklerle izlenmelidir. Aşağıdaki tabloda kurumsal farkındalık süreçlerinde kullanılan temel performans göstergeleri açıklanmıştır:
| Metrik Adı | Tanım ve Ölçüm Yöntemi | Hedef Kurumsal Hedef | Risk Değerlendirmesi |
|---|---|---|---|
| Tıklama Oranı | Bağlantıya tıklayan kullanıcı sayısı / Toplam gönderim | Minimum seviyede tutulmalı | Yüksek oran, kullanıcıların bağlantı kontrolü yapmadığını gösterir. |
| Veri Giriş Oranı | Sahte forma veri yazan kullanıcı sayısı / Toplam gönderim | Sıfır seviyesi hedeflenmeli | Kimlik bilgilerinin sızdırılma riskinin yüksek olduğuna işaret eder. |
| Bildirim Oranı | Şüpheli iletiyi bildiren kullanıcı sayısı / Toplam gönderim | Yüksek oran hedeflenmeli | Güvenlik ekibine erken uyarı sağlama kapasitesini yansıtır. |
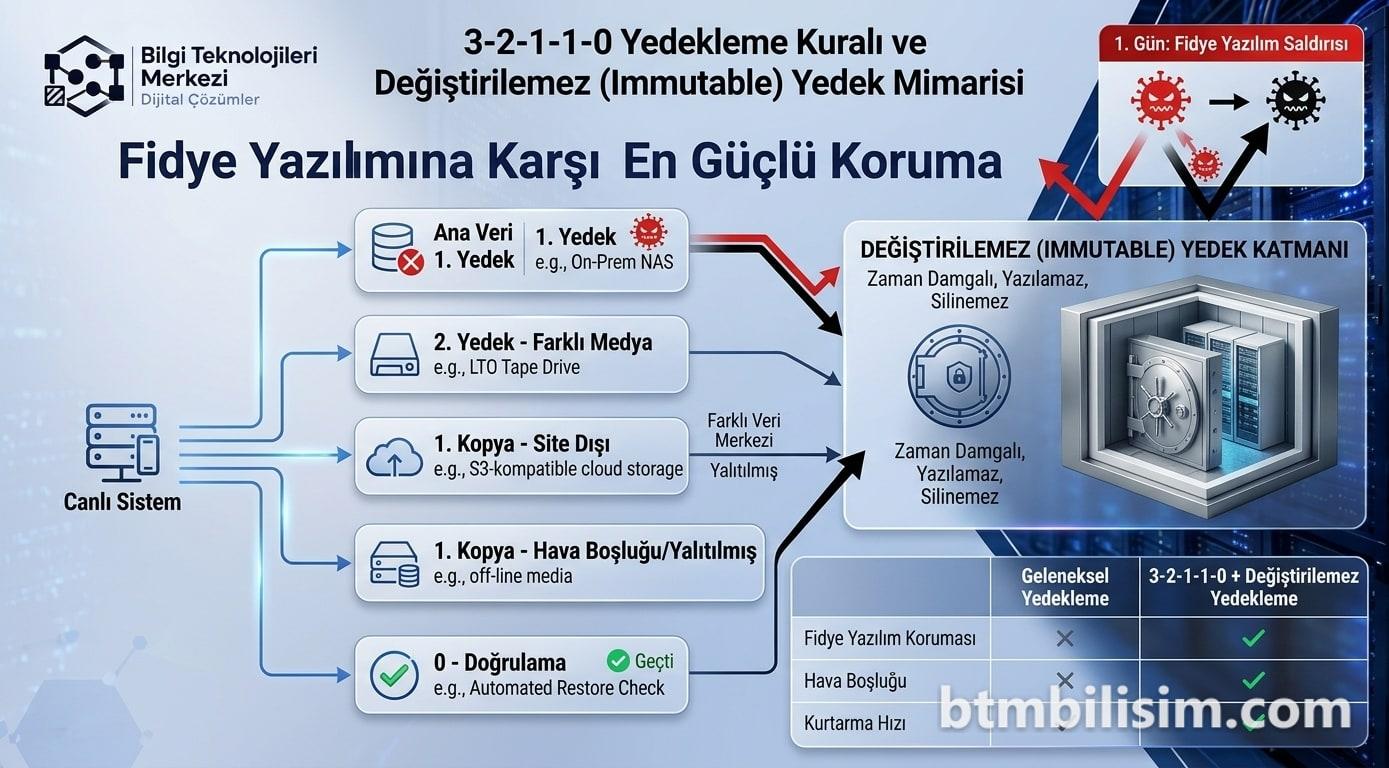
| Müdahale Süresi | İletinin ulaşmasından ilk bildirime kadar geçen süre | En kısa süre hedeflenmeli | Olası bir fidye yazılımı saldırısı anında müdahale hızını etkiler. |
Phishing Saldırısı Riski Karşısında Sık Yapılan Hatalar
Kurumların sosyal mühendislik tehditlerine karşı aldığı önlemlerde yaptığı temel hatalar şunlardır:
- Eğitimleri Yılda Bir Kez Düzenlemek: Yılda bir yapılan eğitimler kalıcı davranış değişikliği sağlamaz. Süreç sürekli kılınmalıdır.
- Tıklayan Çalışanlara Cezai İşlem Uygulamak: Cezalandırıcı yaklaşım, çalışanların gerçek bir güvenlik olayını bildirmekten çekinmesine yol açar.
- Yalnızca Kolay Senaryolar Kullanmak: Hep aynı şablonlarla test yapmak çalışanlarda sahte bir güven duygusu oluşturur.
- Üst Yönetimi Test Kapsamından Çıkarmak: Yönetici hesapları saldırganların öncelikli hedefidir ve mutlaka teste tabi tutulmalıdır.
- Mobil Cihaz Kullanımını İhmal Etmek: Mobil ekranlarda URL adreslerinin tam görünmemesi nedeniyle mobil kullanıcı testleri ayrı kurgulanmalıdır.
Phishing Saldırısı Savunma ve Kontrol Listesi
Kurumunuzun sosyal mühendislik tehditlerine karşı hazırlık durumunu değerlendirmek için aşağıdaki adımları kontrol edebilirsiniz:
- Kurum bünyesinde onaylanmış bir Bilgi Güvenliği Politikası bulunuyor mu?
- E-posta altyapısında SPF, DKIM ve DMARC kayıtları aktif olarak çalışıyor mu?
- Tüm personele periyodik siber güvenlik farkındalık eğitimi sağlanıyor mu?
- Yılda en az 4 kez habersiz oltalama simülasyonu gerçekleştiriliyor mu?
- E-posta istemcilerinde şüpheli ileti bildirim butonu mevcut mu?
- Tüm kurumsal hesaplarda Çok Faktörlü Kimlik Doğrulama (MFA) zorunlu mu?
- Harici e-posta iletilerine dış kaynak uyarısı ekleniyor mu?
- KVKK ve ISO 27001 süreçleri kapsamında kullanıcı yetkileri düzenli gözden geçiriliyor mu?
Kurumsal bilgi güvenliği süreçlerinizi standartlara uygun hale getirmek için ISO 27001 bilgi güvenliği danışmanlığı sayfamızı ziyaret edebilirsiniz.
Kaynaklar
- https://www.usom.gov.tr (yeni sekmede açılır)
- https://www.kvkk.gov.tr (yeni sekmede açılır)
- https://www.cisa.gov (yeni sekmede açılır)
- https://www.enisa.europa.eu (yeni sekmede açılır)
- https://www.nist.gov (yeni sekmede açılır)
Phishing Saldırısı Risklerini Azaltmak İçin BTM Bilişim Yanınızda
Şirketinizin veri güvenliğini tehlikeye atan sosyal mühendislik risklerine karşı profesyonel çözümler sunuyoruz. Siber güvenlik farkındalık eğitimi, oltalama simülasyonları ve teknik güvenlik denetimleriyle kurumunuzu uçtan uca koruyabilirsiniz.
Altyapınızın güvenlik durumunu analiz etmek ve kurumunuza özel çözümlerimizi incelemek için formu doldurun.
Hazırlayan: BTM Bilişim teknik ekibi.
Sıkça Sorulan Sorular
Oltalama simülasyonları ne sıklıkla yapılmalıdır?
Kurumsal yapılarda oltalama simülasyonlarının yılda en az dört kez, yani üçer aylık periyotlarla tekrarlanması önerilir. Risk seviyesi yüksek olan sektörlerde aylık mikro testler uygulanarak çalışanların teyakkuz durumu korunabilir.
Bir çalışan sahte bağlantıya tıkladığında ne yapılmalıdır?
Kullanıcı sahte bir bağlantıya tıkladığında veya veri girdiğinde derhal bilişim güvenliği ekibine haber vermelidir. İlgili hesabın parolası sıfırlanmalı, aktif oturumları kapatılmalı ve cihaz zararlı yazılım taramasından geçirilmelidir.
E-posta filtreleri tüm sahte iletileri yakalayabilir mi?
Yazılımsal güvenlik filtreleri bilinen tehditlerin büyük kısmını engeller. Ancak yeni kaydedilen alan adları veya metin bazlı sosyal mühendislik teknikleriyle hazırlanan iletiler filtreleri aşabilir. Bu nedenle eğitimli personel son koruma katmanıdır.
KVKK açısından simülasyon verilerinin işlenmesi uygun mudur?
KVKK m.12 uyarınca veri sorumlusu sistem güvenliğini sağlamakla yükümlüdür. Şirket ağını korumak amacıyla kullanıcıların test sonuçlarının işlenmesi meşru menfaat kapsamındadır. Ancak veriler kişileri afişe etmeden anonim veya gizli tutularak değerlendirilmelidir.
Spear phishing ile genel phishing arasındaki fark nedir?
Genel phishing saldırıları kitlesel olarak geniş gruplara gönderilir. Spear phishing (hedefli oltalama) ise belirli bir kişiyi veya kurumu hedef alarak, önceden toplanan özel bilgilerle hazırlanan daha inandırıcı bir saldırı türüdür.
Simülasyon yapılacağı çalışanlara önceden bildirilmeli midir?
Yıl içinde simülasyon testlerinin yapılacağı genel bir politika olarak duyurulmalıdır. Ancak testlerin kesin tarihleri ve senaryo detayları çalışanlara önceden bildirilmemelidir.