İçindekiler
EDR Nedir ve Nasıl Çalışır?
EDR nedir sorusunun en yalın cevabı; uç nokta cihazlarındaki şüpheli hareketleri anlık izleyen, analiz eden ve gelişmiş tehditlere karşı proaktif savunma sağlayan bir güvenlik teknolojisidir. Endpoint Detection and Response (Uç Nokta Tespit ve Yanıt) kavramının kısaltması olan bu sistem, bilinen imzalara dayalı korumanın ötesine geçerek kullanıcı ve dosya davranışlarını mercek altına alır. Bilgisayarlar, sunucular ve mobil cihazlar gibi ağın en uç noktalarından topladığı telemetri verilerini merkezi bir motor üzerinde işleyen sistem, daha önce tanımlanmamış saldırı vektörlerini tespit etmek için tasarlanmıştır.
Sistem mühendislerimizin sahada gözlemlediği en büyük risk, kurumların sadece bir antivirüs yazılımı kurarak tam koruma sağladıklarını varsaymalarıdır. Modern siber saldırılar, dosyasız saldırı (fileless attack) veya meşru sistem araçlarını kötüye kullanma (living off the land) yöntemleriyle geleneksel filtreleri kolayca aşabiliyor. EDR, tam bu noktada devreye girerek ihlal sonrası (post-breach) görünürlük sağlar. Yani bir saldırgan ağınıza sızmayı başarsa bile, sistemin yaptığı yanal hareketleri ve veri sızdırma girişimlerini anlık raporlayarak müdahaleyi hızlandırır. Sezgisel analiz yöntemi sayesinde, bir dosyanın sadece ismine veya kod parçasına bakmak yerine, o dosyanın sistemde neden olağandışı yetkiler talep ettiğini sorgular.
Uç noktadan gelen veriler; işlem (process) oluşturma, ağ bağlantıları, kayıt defteri değişiklikleri ve dosya erişimlerini içerir. Bu veriler yapay zeka destekli analiz motorlarında işlenerek saldırı göstergeleri (IOA) ve uzlaşma göstergeleri (IOC) ile eşleştirilir. Geleneksel yöntemlerin aksine bu teknoloji, bir olay gerçekleşmeden önceki hazırlık aşamalarını da yakalayabilir. Bu derinlemesine izleme kapasitesi, BT ekiplerinin bir saldırının tam olarak nereden başladığını ve hangi yollarla yayıldığını anlamasını sağlar.
EDR ve Klasik Antivirüs Farkı: Neden Sadece Antivirüs Yetmiyor?
Klasik antivirüs (EPP - Endpoint Protection Platform) sistemleri, temelde bir kütüphane mantığıyla çalışır. Daha önce tanımlanmış, imzası (hash değeri) bilinen bir zararlı yazılım dosyası sisteme girmeye çalıştığında onu durdurur. Ancak güncel tehdit ortamında saldırganlar, polimorfik kodlar kullanarak bu imzalardan saniyeler içinde kaçabiliyor. EDR ise imza bağımsız bir koruma katmanı sunar. Antivirüs bir kapı kilidiyse, EDR evin her odasını izleyen, kimin nerede ne yaptığını kaydeden ve şüpheli bir durumda alarm veren bir akıllı güvenlik sistemidir.
Özellikle siber güvenlik çözümleri kapsamında değerlendirdiğimizde, bu teknolojinin en büyük avantajı olay müdahale yeteneğidir. Bir tehdit tespit edildiğinde mühendislerimiz, saldırganın hangi dosyayı manipüle ettiğini, hangi harici IP adresiyle haberleştiğini ve hangi kayıt defteri anahtarlarını değiştirdiğini saniyeler içinde görebilir. Klasik antivirüsler genellikle sadece "dosya temizlendi" uyarısı verirken, saldırganın sistemde başka bir arka kapı (backdoor) bırakıp bırakmadığını söyleyemez. Bu durum, işletmelerin sahte bir güven hissiyle savunmasız kalmasına sebebiyet verir.
Dosyasız saldırılar (fileless attacks) karşısında klasik antivirüsler tamamen etkisiz kalabilir. Örneğin, bir saldırganın bellekte çalışan PowerShell komutları üzerinden sistem yetkilerini yükseltmesi durumunda, ortada taranacak fiziksel bir dosya olmadığı için antivirüs uyarı vermez. EDR ise PowerShell'in normal dışı bir alt süreç (child process) başlatmasını veya şüpheli bir uzak sunucuya bağlanmasını tespit ederek saldırıyı durdurur. Bu davranışsal analiz kapasitesi, modern savunma stratejisinin temelini oluşturur.
EDR, XDR ve MDR Arasındaki Farklar
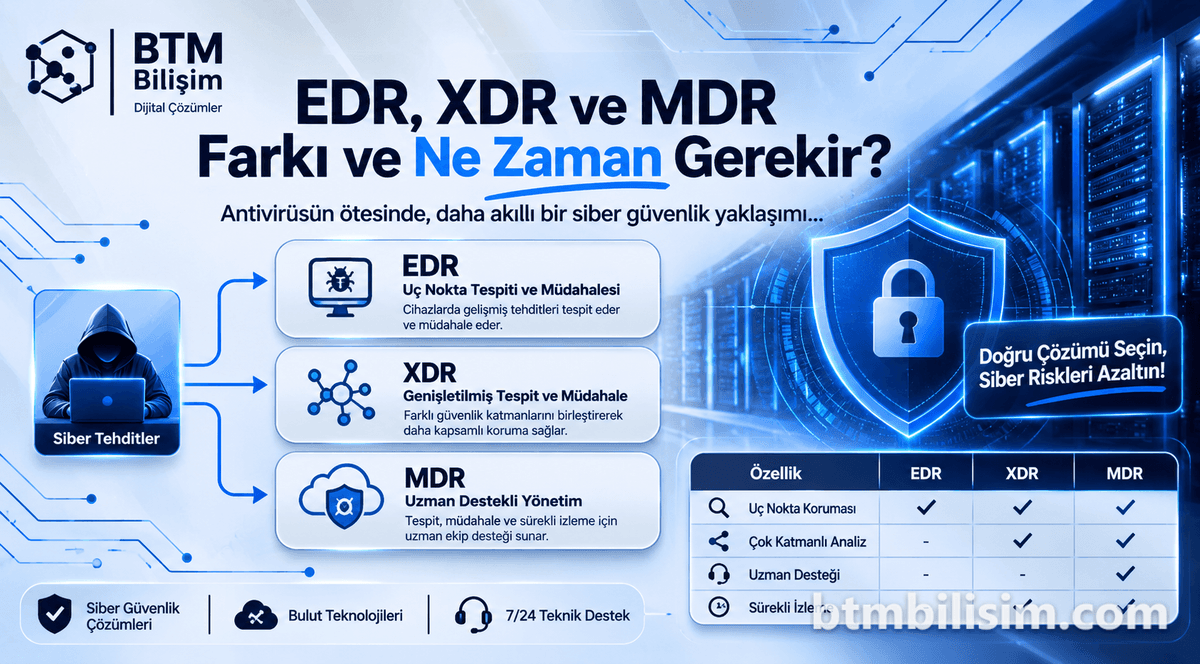
Güvenlik mimarisini kurgularken karşınıza çıkan EDR, XDR ve MDR terimleri operasyonel görünürlük seviyesini temsil eder. EDR sadece uç noktalara odaklanırken, xdr nedir sorusunun yanıtı bu verinin ağ, bulut ve e-posta katmanlarıyla birleştirilmesidir. MDR ise bu teknolojilerin uzman bir ekip tarafından 7/24 yönetilmesi hizmetidir. Aşağıdaki tablo, bu üç temel yaklaşımın arasındaki farkları netleştirmektedir:
| Özellik | EDR (Endpoint Detection & Response) | XDR (Extended Detection & Response) | MDR (Managed Detection & Response) |
|---|---|---|---|
| Odak Noktası | Yalnızca uç noktalar (PC, Sunucu) | Uç nokta, Ağ, Bulut, E-posta | Tüm altyapı + İnsan analizi |
| Veri Kaynağı | Cihaz üzerindeki telemetri | Çok katmanlı çapraz veri akışı | Teknoloji bağımsız, sonuç odaklı |
| Müdahale | Otomatik veya manuel uç nokta engelleme | Tüm saldırı zincirini kapsayan müdahale | Uzman ekiplerce 7/24 aktif müdahale |
| Karmaşıklık | Orta seviye yönetim gerektirir | Yüksek seviye entegrasyon gerektirir | Düşük (Dış kaynak kullanımı) |
| Görünürlük | Cihaz bazlı derinlemesine analiz | Siloları ortadan kaldıran geniş bakış | Operasyonel yükün devri |
XDR (Extended Detection and Response), veriyi farklı kaynaklardan topladığı için saldırganın ağ içinde yaptığı her hareketi bir bütün olarak görmenizi sağlar. Örneğin, bir kullanıcının e-postasına gelen zararlı linke tıklanmasıyla başlayan süreci, e-posta güvenliğinden uç noktaya ve oradan ağ trafik analizine kadar tek bir panelden izleyebilirsiniz. Bu entegrasyon, tespit sürelerini (MTTD) ve müdahale sürelerini (MTTR) önemli ölçüde düşürür.
EDR Çözümlerine Ne Zaman İhtiyaç Duyulur?
İşletmenizde kritik müşteri verileri, fikri mülkiyetler veya finansal kayıtlar işleniyorsa sadece antivirüs ile yetinmek büyük bir risk taşır. Özellikle sızma testi çalışmalarımızda, standart antivirüslerin atlatılmasının ne kadar kolay olduğunu defalarca simüle ediyoruz. Bir saldırganın bellekte (RAM) çalışan kod yürütmesi durumunda dosya tabanlı sistemler alarm üretmezken, davranış tabanlı sistemler bu anomaliyi anında işaretler.
Şu senaryolarda bu teknolojinin kullanımı bir tercih değil, operasyonel zorunluluktur:
- Uzaktan çalışan personelin olduğu ve cihazların güvensiz ağlara bağlandığı yapılar.
- KVKK kapsamında kişisel verilerin yoğun işlendiği sunucu parkurları.
- Fidye yazılımı (Ransomware) saldırılarına karşı anlık koruma ve hızlı geri dönüş ihtiyacı.
- Mevzuat gereği (ISO 27001 vb.) tüm sistem hareketlerinin izlenmesi ve kayıt altına alınması gereken kurumlar.
Özellikle hibrit çalışma modellerinde, cihazların ofis dışındaki davranışlarını izlemek hayati önem taşır. Ev ağından bağlanan bir bilgisayarın şirket VPN'ine giriş yapmadan önce temiz olduğundan emin olmak gerekir. EDR, cihazın sağlık durumunu kontrol ederek güvenli olmayan cihazların kurumsal kaynaklara erişimini kısıtlayabilir. Bu proaktif yaklaşım, siber hijyenin korunmasında kilit rol oynar.
EDR Kurulumu ve Yapılandırmasında İzlenmesi Gereken Adımlar
Bir güvenlik çözümünü sisteme dahil etmek sadece bir ajan yüklemekten ibaret değildir. Yanlış yapılandırılmış bir sistem, binlerce yanlış alarm (false positive) üreterek BT ekibinizi iş yapamaz hale getirebilir. Mühendislerimizin kurulum süreçlerinde izlediği standart protokol şu şekildedir:
- Envanter Çıkarma ve Kapsam Belirleme: Öncelikle tüm uç noktaların ve işletim sistemi versiyonlarının listesi çıkarılır. Orbit IT envanter yönetimi gibi araçlar bu aşamada cihazların tam listesini sunarak eksik ajan kalmasını önler.
- Altın İmaj ve İstisnaların Tanımlanması: Kurumsal uygulamaların (ERP, muhasebe yazılımları vb.) sistem tarafından engellenmemesi için güvenli listeler (whitelist) oluşturulur. Bu adım, iş sürekliliğinin bozulmaması için kritiktir.
- Politika Dağıtımı: Cihazların internete bağlı olup olmamasından bağımsız olarak çalışacak koruma politikaları, merkezi yönetim panelinden dağıtılır. Çevrimdışı koruma modunun aktif olduğundan emin olunur.
- Tehdit Avcılığı (Threat Hunting) Ayarları: Sistemin sadece alarm vermesi değil, şüpheli davranışları proaktif olarak araması için özel kurallar (YARA kuralları veya IOA) tanımlanır.
- Entegrasyon: Verilerin, varsa SIEM ve log yönetimi sistemine akışı sağlanarak merkezi bir izleme ekranı oluşturulur.
Saha tecrübemiz, kurulum sonrası ilk 30 günün "öğrenme modu" olarak geçirilmesi gerektiğini göstermektedir. Bu süre zarfında sistemin ürettiği alarmlar analiz edilerek, şirkete özgü meşru süreçler (örneğin bir yazılım ekibinin kullandığı debug araçları) istisna olarak tanımlanmalıdır. Aksi halde, güvenlik sistemi yazılım geliştirme süreçlerini durdurabilir ve verimlilik kaybına yol açabilir.
Sık Yapılan Hatalar
Uç nokta güvenliği projelerinde yapılan hatalar, genellikle sistemin verimsizleşmesine veya güvenlik açıklarının devam etmesine neden olur. Sahada gözlemlediğimiz en yaygın yanlışlar şunlardır:
- Sadece İzleme Modunda Bırakmak: Sistemi sadece alarm üretmesi için kurup, otomatik engelleme özelliklerini devreye almamak saldırgana müdahale için geniş bir zaman penceresi bırakır.
- Yanlış Alarm Yorgunluğu: Her küçük uyarıyı kritik seviyede tutmak, gerçek bir saldırı anında ekibin alarmı gözden kaçırmasına (alert fatigue) yol açar. Alarmlar mutlaka önem derecesine göre sınıflandırılmalıdır.
- Eski Antivirüsü Kaldırmamak: Bazı durumlarda eski antivirüs ile yeni nesil ajan çakışarak sistem performansını ciddi oranda düşürebilir. Bu iki yapının uyumlu çalışması veya modern bir kurumsal antivirüs ve EDR çözümü ile birleştirilmesi gerekir.
- Log Saklama Süresi: Saldırıların bazen aylar sonra fark edildiği düşünülürse, uç nokta telemetri verilerinin çok kısa sürede silinmesi adli analizi imkansız kılar.
- Yetersiz Kaynak Ayırımı: Ajanların sistem kaynaklarını (CPU/RAM) sınırsız kullanmasına izin vermek, kullanıcı tarafında şikayetlere ve ajanın devre dışı bırakılması taleplerine yol açar.
Bilgi Güvenliği Standartları ve Mevzuat Uyumu (ISO 27001 & KVKK)
EDR kullanımı, sadece teknik bir gereklilik değil, aynı zamanda yasal uyumluluk için güçlü bir kanıttır. ISO/IEC 27001:2022 standardı, bilginin korunması için uç noktaların sıkı denetimini şart koşar. Özellikle Ek-A maddelerinde yer alan kontroller, bu teknolojinin sunduğu yeteneklerle doğrudan örtüşür:
- A.8.7 Kötü amaçlı yazılımlara karşı koruma: Sistem, sadece virüsleri değil, gelişmiş malware türlerini de davranışsal olarak tespit ederek bu kontrolü sağlar.
- A.8.16 İzleme faaliyetleri: Uç noktalar üzerindeki her türlü işlem kaydının tutulması, denetçilerin en çok dikkat ettiği izlenebilirlik kriteridir.
- A.8.1 Kullanıcı uç nokta cihazları: Cihazların güvenliğinin merkezi yönetilmesi ve yetkisiz erişimlerin engellenmesi bu madde kapsamında zorunludur.
6698 sayılı KVKK açısından bakıldığında ise, Madde 12 uyarınca veri sorumlusu, kişisel verilerin hukuka aykırı olarak erişilmesini önlemek için uygun güvenlik düzeyini temin etmekle yükümlüdür. Bir veri ihlali durumunda, sistemin sunduğu detaylı loglar sayesinde ihlalin kapsamını (hangi veriye, ne zaman, kimin eriştiğini) hızlıca belirlemek ve Kişisel Verileri Koruma Kurumu'na yasal süresinde bildirim yapmak mümkün olur. Bu durum, olası idari para cezalarının minimize edilmesine yardımcı olur.
Uç Nokta Güvenliği Kontrol Listesi
İşletmenizin uç nokta güvenliğini değerlendirmek için aşağıdaki maddeleri kontrol edebilirsiniz:
- Tüm sunucu ve kullanıcı bilgisayarlarında merkezi yönetimli bir ajan yüklü mü?
- Sisteminiz dosyasız (fileless) saldırıları tespit edip engelleyebiliyor mu?
- Şüpheli bir cihazı ağdan tek tıkla izole etme (network isolation) yeteneğiniz var mı?
- Tehdit tespit edildiğinde saldırının kök nedeni (root cause) raporlanabiliyor mu?
- Ajanlar, kullanıcılar tarafından devre dışı bırakılamayacak şekilde şifrelenmiş mi?
- PowerShell ve WMI gibi araçların kullanımı izleniyor ve kısıtlanıyor mu?
- Veri sızıntısını önlemek için DLP çözümleri ile entegrasyon sağlandı mı?
- Çevrimdışı modda (internet yokken) koruma özellikleri aktif mi?
Kaynaklar
- NIST - Guide to Malware Incident Prevention and Handling (yeni sekmede açılır)
- OWASP - Endpoint Security Research (yeni sekmede açılır)
- T.C. Cumhurbaşkanlığı Dijital Dönüşüm Ofisi - Bilgi ve İletişim Güvenliği Rehberi (yeni sekmede açılır)
- ISO/IEC 27001:2022 Standart Detayları (yeni sekmede açılır)
Şirketinizin siber güvenlik duruşunu güçlendirmek ve uç noktalarınızı yeni nesil tehditlere karşı korumak için uzman mühendislerimizden destek alabilirsiniz. Altyapınıza en uygun teknolojiyi belirlemek, lisanslama süreçlerini yönetmek ve proaktif izleme sistemlerini kurmak için her zaman yanınızdayız.
Ücretsiz keşif ve teklif için formu doldurun.
Hazırlayan: BTM Bilişim teknik ekibi.
Sıkça Sorulan Sorular
EDR bilgisayarı yavaşlatır mı?
Modern uç nokta ajanları, klasik antivirüslere göre çok daha düşük kaynak tüketecek şekilde optimize edilmiştir. İşlemlerin büyük bir kısmı bulut tabanlı analiz motorlarında gerçekleştirildiği için yerel işlemci ve bellek üzerindeki yük minimize edilir. Doğru bir yapılandırma ile kullanıcı performansı etkilenmeden tam koruma sağlanabilir.
EDR varken antivirüse gerek var mı?
Güncel güvenlik mimarilerinde Next-Gen AV (NGAV) ve EDR özellikleri genellikle tek bir yazılım çatısı altında sunulur. Eğer kullandığınız çözüm imza tabanlı tarama yeteneğine de sahipse, ikinci bir antivirüs yazılımına ihtiyaç duyulmaz. Ancak saf bir analiz motoru kullanıyorsanız, basit virüsleri elemek için bir koruma katmanı önerilir.
EDR internet olmadan çalışır mı?
Uç nokta ajanları, internet bağlantısı koptuğunda dahi önceden tanımlanmış davranışsal kuralları uygulamaya devam eder. Cihaz tekrar internete bağlandığı anda, çevrimdışı kaldığı süredeki tüm işlem kayıtlarını merkezi panele aktararak analiz sürecini tamamlar. Bu sayede kesintisiz bir koruma döngüsü sağlanmış olur.
Küçük işletmeler için EDR gerekli mi?
Siber saldırganlar artık hedef gözetmeksizin, zafiyeti olan her ölçekteki işletmeye saldırı düzenlemektedir. Özellikle fidye yazılımlarının KOBİ'leri hedef seçtiği düşünülürse, kritik verisi olan her firma için bu teknoloji temel bir ihtiyaçtır. Yatırım maliyeti, olası bir veri kaybı veya operasyonel duruş maliyetinden çok daha düşüktür.
EDR ve SIEM arasındaki fark nedir?
Bu teknoloji sadece uç noktalardan veri toplar ve orada doğrudan aksiyon alır; yani bir büyüteçle cihaza odaklanır. SIEM ise güvenlik duvarı, ağ cihazları ve bulut servisleri dahil tüm altyapıdan gelen kayıtları birleştirir; yani bir helikopterle tüm kaleyi izler. İki sistem birbirini tamamlayıcı niteliktedir.
EDR kurulumu ne kadar sürer?
Kurulum süreci uç nokta sayısına ve mevcut altyapının karmaşıklığına bağlı olarak değişkenlik gösterir. Ortalama 100 uç noktalı bir yapıda, ajanların dağıtılması ve temel güvenlik politikalarının optimize edilmesi genellikle 2-3 iş günü içinde tamamlanır. Kurulum sonrası sistemin öğrenme ve ince ayar süreci ise birkaç hafta devam edebilir.