İçindekiler
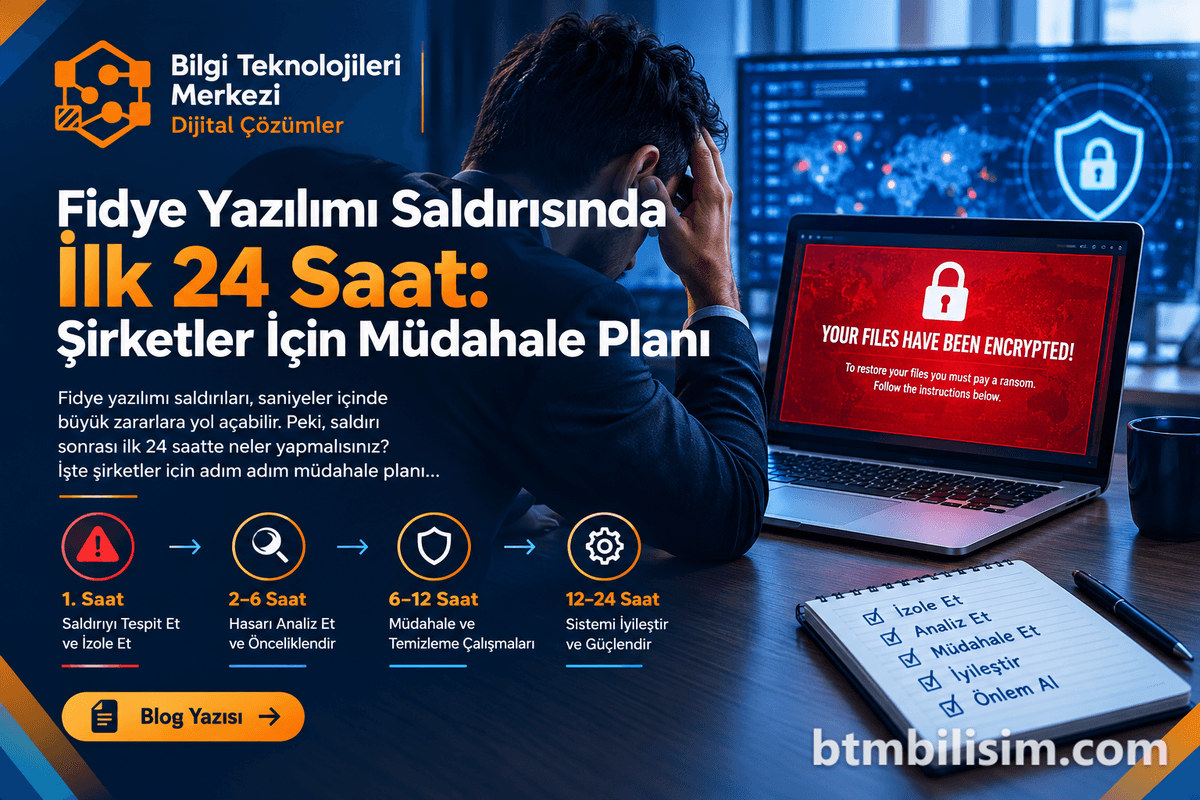
Bir fidye yazılımı saldırısı tespit edildiğinde yapılacak ilk iş, şifrelenen ve şüphe barındıran tüm sistemlerin ağ bağlantılarını derhal keserek zararlının yatayda ilerlemesini engellemektir. Panik yapmadan teknik bir sıra dahilinde hareket etmek, veri kaybını en aza indirir ve fidye ödemeden operasyonların güvenli biçimde ayağa kaldırılmasını sağlar. Kriz anında hazırlanan saatlik eylem planı, operasyonel çöküşü önleyen en somut savunma hattıdır.
Saldırganlar kurumsal ağlara sızdıktan sonra yetki yükseltme ve veri sızdırma adımlarını çoğunlukla mesai saatleri dışında veya tatil günlerinde tamamlar. Şifreleme süreci başladığı andan itibaren yöntemli bir yaklaşım sergilemek, şirketin operasyonel ve yasal geleceğini doğrudan belirler.
Fidye Yazılımı Saldırısında Olay Müdahale Yaşam Döngüsü
Kurumsal olay müdahale süreçlerinin uluslararası standartlara göre kurgulanması operasyonel hata payını düşürür. ISO/IEC 27001:2022 standardında yer alan A.5.24 (Bilgi güvenliği olay yönetimi planlaması ve hazırlığı) ile A.5.26 (Bilgi güvenliği ihlal olaylarına müdahale) kontrolleri bu sürecin temel taşıdır. Başarılı bir kriz yönetimi; tespit, sınırlandırma (containment), temizleme (eradication), kurtarma (recovery) ve çıkarılan dersler döngüsünü takip eder.
Kriz sırasında teknik ekiplerin en sık düştüğü yanılgı, rastgele sunucu kapatmak ya da enfekte cihazları derhal formatlamaktır. Bu kontrolsüz davranışlar bellek üzerindeki adli kanıtların silinmesine, saldırganın yerleştirdiği arka kapıların gizli kalmasına ve yedek altyapısının da şifrelenmesine sebep olur. Proaktif olarak kurgulanan siber güvenlik mimarisi, olası bir ihlal anında her bir sistem mühendisinin hangi sorumluluğu alacağını önceden netleştirir. Tehdit aktörleri kurumsal ağda haftalarca fark edilmeden kalabilir; Active Directory mimarisini inceler, yetkili hesapları ele geçirir ve gölge kopyaları (Shadow Copies) siler. Olay müdahale yaşam döngüsünün hazırlık safhası ne kadar güçlü ise kriz anındaki teknik refleksler o denli kontrollü ilerler.
İlk 1 Saat: Yayılımı Durdurma ve Ağ İzolasyonu
Saldırının fark edildiği ilk altmış dakika, hasarın sınırlandırılmasında belirleyicidir. Güncel zararlılar; Server Message Block (SMB), Remote Desktop Protocol (RDP) ve etki alanı güven ilişkilerini sömürerek dakikalar içinde yüzlerce uç noktaya yayılabilir. Bu nedenle fidye yazılımı saldırısı anında ilk refleks fiziksel ve mantıksal izolasyon olmalıdır.
Kurumsal ağdaki diğer sunucu ve veri depolama birimlerini korumak amacıyla şu adımlar uygulanmalıdır:
- Fiziksel ve Kablosuz İletişimi Kesin: Şifrelendiği görülen veya olağandışı işlemci yükü bulunan tüm sunucu ve istemcilerin Ethernet kablolarını çıkarın, kablosuz ağ arabirimlerini kapatın.
- Ağ Segmentasyonunu Devreye Sokun: Omurga anahtarlar ve güvenlik duvarı üzerinde VLAN'lar arası trafiği tamamen durdurun. Şirket dışına açılan VPN tünellerini ve dış yönetim erişimlerini geçici olarak askıya alın.
- Yedekleme Altyapısını Fiziksel Olarak Ayırın: Ağda henüz şifrelenmemiş NAS, SAN veya teyp kartuş ünitelerinin ağ bağlantılarını sökerek çevrimdışı (offline) konuma getirin.
- Yetkili Hesapları Dondurun: Active Directory üzerinde Domain Admin ve Enterprise Admin yetkisine sahip hesapların parolalarını değiştirin, tüm aktif Kerberos biletlerini sıfırlayın.
Uç noktalarda izolasyon işlemini hızlandırmak adına PowerShell üzerinden yönetici yetkisiyle ağ kartları devre dışı bırakılabilir:
## Tum etkin ag bagdastiricilarini tespit edip onay istemeden kapatir
Get-NetAdapter | Where-Object Status -eq "Up" | Disable-NetAdapter -Confirm:$false
Bu komut sayesinde cihazın ağ iletişimi anında kopar ancak uç noktanın geçici belleği (RAM) korunur. Cihazları kapatıp açmak yerine hazırda bekletmek ya da açık bırakmak, bellek analizi için gereken geçici şifreleme anahtarlarının kurtarılabilmesini sağlar.
İlk 6 Saat: Kök Neden Analizi, Adli Kanıtlar ve Log Güvenliği
İzolasyonun tamamlanmasını izleyen süreçte durum tespiti yapılmalı ve saldırının başlangıç vektörü saptanmalıdır. Saldırganın ağa hangi açıktan sızdığı kesinleşmeden girişilecek temizleme hamlesi, cihazlar yeniden ayağa kalktığında ikinci bir şifreleme dalgasına yol açar. Ağdaki güvenlik açıklarını henüz tehdit oluşmadan belirlemek adına periyodik sızma testi yaptırmak saldırı yüzeyini önemli ölçüde daraltır.
Bu aşamada log kayıtlarının silinmesini engellemek gerekir. Domain Controller, ağ güvenlik duvarı, proxy ve kurumsal antivirüs ve EDR çözümleri üzerindeki kayıt kopyaları güvenli bir ortama aktarılmalıdır. Tehdit aktörlerinin bıraktığı fidye notları, sistemde türeyen dosya uzantıları ve şifrelenmiş örnek dosyalar analiz için karantina klasöründe toplanmalıdır.
| Zaman Dilimi | Sorumlu Ekip | Temel Aksiyon | Beklenen Çıktı |
|---|---|---|---|
| 0 - 1. Saat | IT & Sistem Ekibi | Ağ izolasyonu, şüpheli cihaz tespiti | Yayılımın durdurulması, çevrimdışı yedeklerin korunması |
| 1 - 3. Saat | Siber Güvenlik Uzmanı | Bellek dökümü alma, log yedekleme | Adli bilişim imajı, SIEM log verileri |
| 3 - 5. Saat | Sistem Yöneticisi | Kök neden analizi, zararlı tespiti | Giriş noktası tespiti (RDP, Phishing, VPN) |
| 5 - 6. Saat | Kriz Komitesi & Yönetim | Durum değerlendirmesi, bildirim planı | İhlal kapsam raporu, yasal sürecin başlatılması |
Adli kopyaların güvenli şekilde alınması ISO/IEC 27001:2022 A.5.28 (Kanıt toplama) kontrolü açısından da elzemdir. Delil zincirini bozmamak adına disk imajları yazma korumalı donanımlar veya güvenilir adli bilişim araçlarıyla çıkarılmalıdır.
İlk 24 Saat: İş Sürekliliği, Yedekten Geri Dönüş ve Yasal Bildirimler
Krizin ilk altı saati geride kaldığında öncelik iş sürekliliğini yeniden tesis etmeye ve verileri güvenli şekilde ayağa kaldırmaya kayar. Bu evrede ISO/IEC 27001:2022 A.8.13 (Bilgi yedekleme) ve A.5.30 (İş sürekliliği için BİT hazırlığı) maddelerine riayet edilmelidir.
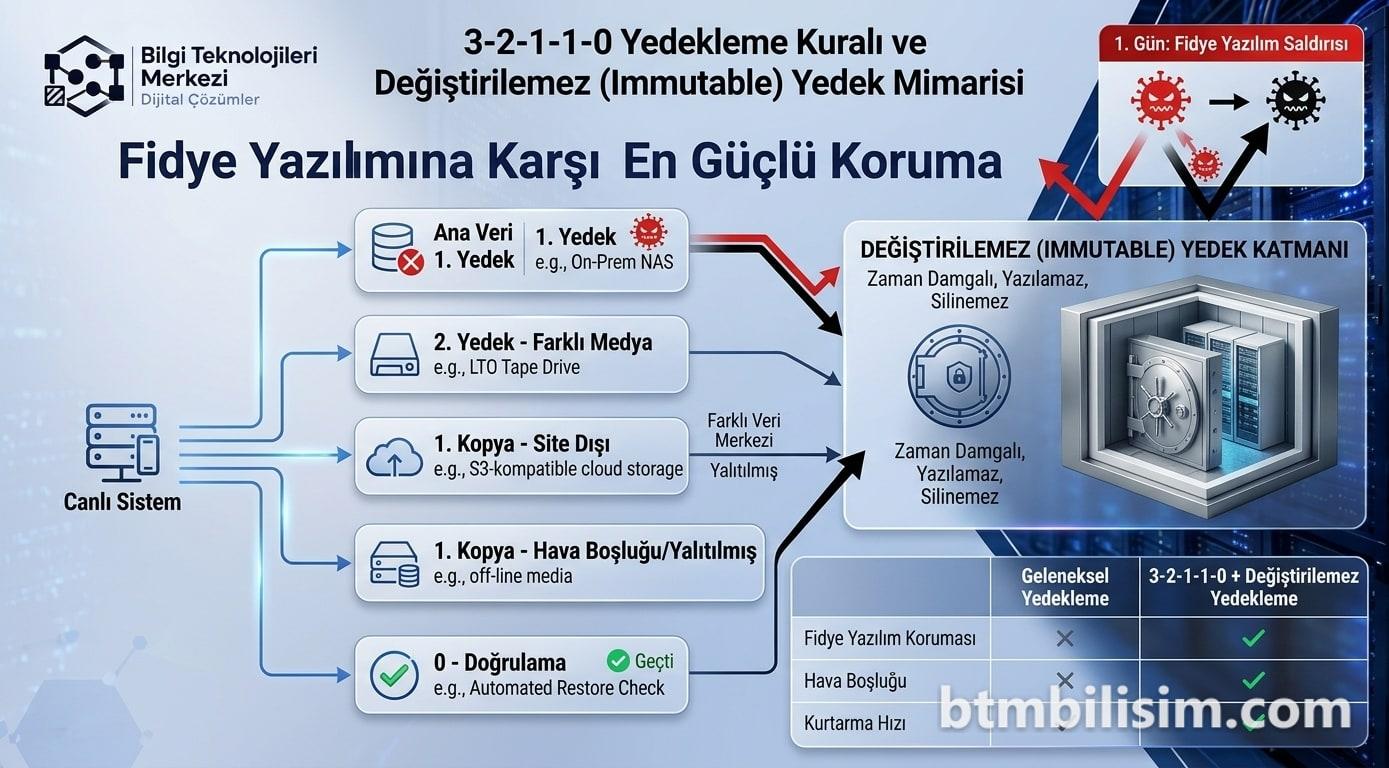
Kurtarma işlemine başlamadan evvel eldeki yedeklerin bütünlüğü mutlaka doğrulanmalıdır. Enfekte olmuş ya da içine arka kapı yerleştirilmiş bir yedek imajını canlı ortama aktarmak krizi baştan başlatır. Değiştirilemez (immutable) depolama birimleri veya hava boşluklu mimariye sahip veri yedekleme çözümleri kullanılıyorsa, temiz ve yalıtılmış bir test ortamında doğrulama yapılarak geri dönüşe başlanmalıdır.
Yasal sorumluluklar noktasında 6698 sayılı KVKK Madde 12 gereğince, kişisel verilerin kanuni olmayan yollarla başkaları tarafından elde edilmesi halinde veri sorumlusu bu durumu öğrendiği andan itibaren 72 saat içinde Kişisel Verileri Koruma Kurumu'na ve etkilenen ilgili kişilere bildirmekle yükümlüdür. Eş zamanlı olarak teknik göstergeleri içeren bir olay bildirimi Ulusal Siber Olaylarla Müdahale Merkezi (USOM) birimine iletilmelidir. Felaket anında operasyonel kaybı en aza indirmek için şirket bünyesinde test edilmiş bir felaket kurtarma planı bulunmalıdır.
Fidye Ödemek Neden Çözüm Değildir?
Saldırıya uğrayan organizasyonların değerlendirdiği seçeneklerden biri fidye ödeyerek hızlıca operasyona dönmektir. Tehdit aktörlerine ödeme yapmak teknik ve yasal açıdan büyük riskler taşır:
- Verilerin Çözülme Garantisi Bulunmaz: Fidyeyi ödeyen kurumların önemli bir kısmı çalışan bir şifre çözücü anahtar alamaz ya da hatalı yazılmış çözücüler yüzünden verilerini kalıcı biçimde kaybeder.
- Çifte Şantaj Riski: Güncel tehdit aktörleri sistemleri şifrelemeden önce hassas kurumsal verileri dışarı sızdırır. Şifre çözücü için ödeme yapılsa dahi verilerin ifşa edilmemesi adı altında yeni taleplerle karşılaşılır.
- Tekrar Hedef Olma İhtimali: Ödeme yapan kurumlar yeraltı forumlarında hedef olarak etiketlenir. Açık kalan güvenlik boşluğu kapatılmadığı sürece aylar sonra farklı bir fidye yazılımı saldırısı ile karşılaşma riski oldukça yüksektir.
- Yasal Yaptırımlar: Yaptırım listelerinde bulunan suç örgütlerine kripto varlık transferi yapmak uluslararası ve yerel finansal düzenlemeler kapsamında yasal yaptırımlar doğurabilir.
Fidye Yazılımı Saldırılarında Sık Yapılan Hatalar
Kriz yönetimi esnasında yapılan plansız hamleler telafisi zor veri kayıplarına yol açabilir. Saha incelemelerinde işletmelerin en sık tekrarladığı hatalar şunlardır:
- Sunucuları Aceleyle Yeniden Başlatmak: Cihazların kapatılıp açılması, geçici bellek (RAM) üzerindeki adli delilleri ve şifreleme işlemlerine dair kayıtları kalıcı olarak yok eder.
- Tüm Diskleri Anında Formatlamak: Saldırganın kurumsal ağda ne kadar süre kaldığı ve hangi arka kapıları bıraktığı saptanmadan format atmak, tehdidin içeride gizlenmesine zemin hazırlar.
- Yedek Ünitesini Enfekte Ağa Bağlamak: Temizliğinden emin olunmayan bir ortama doğrudan harici yedek ünitelerini bağlamak, eldeki son sağlam kopyaların da şifrelenmesine neden olur.
- Şifrelenmiş Verileri Tamamen Silmek: Güvenlik araştırmacıları zaman zaman zararlı yazılımların zafiyetlerini çözerek ücretsiz anahtar yayınlayabilir. Bu sebeple şifreli dosyaların birer kopyası güvenli ortamda arşivlenmelidir.
- İletişimi Enfekte E-posta Altyapısından Sürdürmek: Tehdit aktörlerinin e-posta sunucusunu dinleme ihtimali göz ardı edilerek yürütülen kriz yazışmaları kurtarma operasyonunu riske atar.
- Açığı Kapatmadan Sistemleri Çalıştırmak: Sızma vektörü olan açık port veya zafiyet barındıran servis güncellenmeden sistemleri devreye almak saatler içinde yeniden enfeksiyona yol açar.
Kurumsal Fidye Yazılımı Müdahale ve Korunma Kontrol Listesi
Olası bir fidye yazılımı saldırısı riskine karşı altyapınızı güçlendirmek ve olay anında eksiksiz tepki vermek için şu adımları gözden geçirin:
- Kritik kurumsal veriler 3-2-1 kuralına uygun biçimde en az bir kopyası çevrimdışı (air-gapped) olacak şekilde yedekleniyor mu?
- Tüm sunucu ve istemcilerde davranışsal anomali tespiti yapan merkezi bir EDR yazılımı devrede mi?
- Kurumsal ağda departmanlar ve sunucu blokları VLAN segmentasyonu ile birbirinden ayrıldı mı?
- Dış dünyaya açık RDP veya SMB portları kapatılıp uzaktan erişimler çok faktörlü kimlik doğrulama (MFA) arkasına alındı mı?
- Kriz anında toplanacak olay müdahale komitesinin görev dağılımı yazılı hale getirildi mi?
- ISO/IEC 27001:2022 A.8.7 (Kötü amaçlı yazılımlara karşı koruma) gereksinimleri altyapıda karşılanıyor mu?
- Yedeklerden geri dönme tatbikatları yılda en az iki kez bağımsız bir ortamda test ediliyor mu?
- KVKK Madde 12 kapsamındaki 72 saatlik veri ihlali bildirim şablonları güncel tutuluyor mu?
Kaynaklar
- Kişisel Verileri Koruma Kurumu (KVKK): https://www.kvkk.gov.tr (yeni sekmede açılır)
- Ulusal Siber Olaylara Müdahale Merkezi (USOM): https://www.usom.gov.tr (yeni sekmede açılır)
- NIST Computer Security Incident Handling Guide: https://www.nist.gov (yeni sekmede açılır)
- CISA Ransomware Resources: https://www.cisa.gov (yeni sekmede açılır)
BTM Bilişim ile Fidye Yazılımı Risklerine Karşı Hazırlıklı Olun
Fidye yazılımı saldırıları, işletmelerin operasyonel sürekliliğini ve kurumsal saygınlığını hedef alan en yıkıcı siber tehditler arasındadır. BTM Bilişim mühendisleri; ağ segmentasyonu, EDR yapılandırması, hava boşluklu yedekleme mimarileri ve ISO 27001 standartlarına uygun olay müdahale süreçleriyle altyapınızı güvenceye alır. Kurumunuzun siber dayanıklılığını artırmak ve acil durum planlarınızı oluşturmak için ücretsiz keşif ve teklif için formu doldurun.
Hazırlayan: BTM Bilişim teknik ekibi.
Sıkça Sorulan Sorular
Fidye yazılımı saldırısına uğradığımızı nasıl anlarız?
Fidye yazılımı saldırısı çoğunlukla masaüstü arka planının değişmesi, dosya uzantılarının tanınmayan harflerle güncellenmesi ve her klasörde fidye notlarının oluşmasıyla fark edilir. Eş zamanlı olarak sunucularda işlemci ve disk kullanımının aniden tavan yapması, ağ arayüzlerinde bilinmeyen dış IP adreslerine doğru olağandışı veri transferi görülmesi tipik işaretlerdendir.
Şifrelenen dosyaları fidye ödemeden kurtarmak mümkün müdür?
Evet, şifrelenen dosyaları kurtarmanın en sağlıklı yolu saldırıdan etkilenmemiş, çevrimdışı yedeklerden geri yükleme yapmaktır. Sağlam yedek bulunmadığı hallerde siber güvenlik kuruluşları ve kolluk kuvvetlerinin ortak projeleriyle yayınlanan ücretsiz şifre çözücü araçlar taranabilir. Verilerin birer kopyası güvenli ortamda tutularak gelecekte çıkabilecek çözümler beklenmelidir.
Fidye yazılımı saldırısı sonrasında KVKK bildirimi zorunlu mudur?
Evet, saldırı neticesinde kişisel verilerin gizliliği, bütünlüğü veya erişilebilirliği zarar gördüyse 6698 sayılı Kanun uyarınca durumun öğrenilmesinden itibaren 72 saat içinde Kişisel Verileri Koruma Kurumu'na bildirim yapılmalıdır. Veriler dışarı sızmasa dahi şifrelenerek kullanılamaz hale gelmesi kanunen bir veri güvenliği ihlali olarak kabul edilmektedir.
Bulaşan fidye yazılımı diğer bilgisayarlara nasıl yayılır?
Fidye yazılımları yerel ağda yayılmak için genellikle SMB protokolündeki güvenlik açıklarını, açık kalan RDP oturumlarını ve ele geçirilen yönetici kimlik bilgilerini kullanır. Düz bir ağ yapısında segmentasyon bulunmuyorsa, zararlı yazılım dakikalar içinde aynı alt ağdaki tüm sunuculara ve paylaşılan ortak klasörlere sıçrayabilir.
Fidye yazılımı korunma stratejisinde ilk teknik adım ne olmalıdır?
İlk teknik adım, dış dünyaya açık tüm güvensiz portların kapatılması ve yönetim panellerine erişimlerin çok faktörlü kimlik doğrulama ile sınırlandırılmasıdır. Bununla birlikte, saldırganların ilk hedefi olan yedekleme sistemlerini korumak amacıyla ana ağdan tamamen izole edilmiş veya değiştirilemez yedek mimarisi inşa edilmelidir.
Kripto fidye talep notundaki bağlantılara tıklanmalı mıdır?
Hayır, fidye notunda yer alan bağlantılara kontrolsüz şekilde tıklanmamalıdır. Bu bağlantılar genellikle saldırganların komuta kontrol sunucularına yönlendirir ve sistemde ilave zararlı bileşenlerin indirilmesine zemin hazırlayabilir. Şifreleme uzantısı ve fidye notu adli bilişim analizi için güvenli bir ortamda incelenmelidir.