
İçindekiler
Sızma testine hazırlık, testin kendisi kadar önemlidir. İyi hazırlanmamış bir test ya yanlış sistemlere odaklanır ya da canlı ortamda beklenmedik bir kesintiye yol açar; sonunda elinizde ya yüzeysel bir rapor ya da gereksiz bir tartışma kalır. Bu rehberde, bir sızma testinden (penetrasyon testi) gerçek değer almak için testten önce, test sırasında ve sonrasında yapılması gerekenleri adım adım anlatıyoruz. Amaç basit: testi yapan ekip vaktini açık bulmaya harcasın, erişim beklemeye ya da kapsam tartışmasına değil.
BTM Bilişim olarak 2010'dan bu yana farklı ölçekteki kurumların altyapısını kuruyor ve test ediyoruz. Aşağıdaki kontrol listesi, sahada en sık gördüğümüz hazırlık eksiklerinden derlendi.
Sızma testine hazırlık neden önemlidir?
Sızma testi, yetkili bir ekibin saldırgan gibi düşünerek sistemlerinizdeki açıkları bulması ve bu açıkların gerçekten kullanılabilir olup olmadığını kanıtlamasıdır. Otomatik bir taramadan farkı, bulguların elle doğrulanması ve birden fazla küçük zafiyetin zincirlenerek ne kadar ileri gidilebileceğinin gösterilmesidir.
Bu derinlik ancak sızma testine hazırlık aşaması doğru yapıldığında mümkün olur. Hazırlık eksik olduğunda sık karşılaştığımız durumlar şunlar:
- Test edilmesi gereken bir sunucu ya da uygulama kapsamın dışında kalır, çünkü kimse envanterde olduğunu bilmez.
- Güvenlik duvarı veya EDR testi saldırı sanıp engeller; ekip saatlerce erişim bekler.
- Test, ay sonu kapanışı gibi kritik bir döneme denk gelir ve iş birimleri haklı olarak durdurulmasını ister.
- Bulgular rapora geçer ama sorumlusu belli olmadığı için aylarca kapatılmaz.
Bu sorunların hiçbiri teknik değildir; hepsi iyi bir sızma testine hazırlık planıyla önlenebilir.
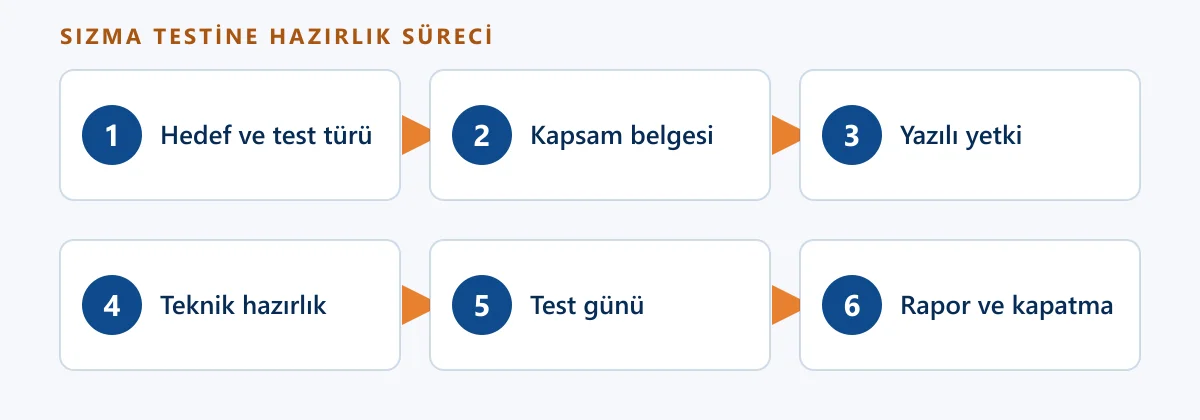
1. Hedefi ve test türünü netleştirin
İlk soru şudur: Bu testi neden yaptırıyorsunuz? Cevap, test türünü ve kapsamı doğrudan belirler.
- Denetim veya müşteri şartı: ISO/IEC 27001:2022, KVKK ya da bir müşterinin güvenlik şartnamesi belirli sistemlerin düzenli test edilmesini isteyebilir. Bu durumda şartnamenin dilini kapsam belgesine aynen taşıyın.
- Yeni bir sistemi canlıya almadan önce güvence: Yeni bir web uygulaması, müşteri portalı ya da API yayına çıkmadan test edilmelidir.
- Genel risk görünürlüğü: Yönetim, "bir saldırgan bugün içeri girse ne kadar ilerleyebilir?" sorusunun cevabını görmek ister.
Hedef belli olduktan sonra test türünü seçin. Aşağıdaki tablo en yaygın türleri ve tipik amaçlarını özetliyor:
| Test türü | Neyi ölçer? | Ne zaman tercih edilir? |
|---|---|---|
| Dış ağ testi | İnternete açık servis, sunucu ve cihazlardaki açıklar | Her kurumda temel test olarak |
| İç ağ testi | İçeri sızmış bir saldırganın yetki yükseltme ve yanal hareket imkânı | Fidye yazılımı riskini görmek için |
| Web uygulama testi | Oturum yönetimi, yetkilendirme, enjeksiyon gibi uygulama açıkları | Portal, e-ticaret ve iç uygulamalarda |
| API testi | Yetkisiz veri erişimi ve hatalı yetkilendirme | Mobil uygulama ve entegrasyon kullanan yapılarda |
| Kablosuz ağ testi | Wi-Fi şifreleme, misafir ağı ayrımı, sahte erişim noktası | Ofis, depo ve üretim alanlarında |
| Sosyal mühendislik | Çalışanların oltalama e-postalarına tepkisi | Farkındalık eğitimini ölçmek için |
Web uygulamalarında test kapsamını belirlerken, sektörde yaygın kabul gören OWASP Web Security Testing Guide (yeni sekmede açılır) iyi bir referanstır; testin hangi başlıkları kapsayacağını bu rehberle karşılaştırabilirsiniz.
Test yaklaşımı da baştan belirlenmelidir. Kara kutu testte ekip hiçbir bilgiyle başlamaz; gerçek bir dış saldırganı taklit eder ama zamanın bir kısmı keşfe gider. Gri kutu testte ekibe kullanıcı hesabı ya da mimari bilgi verilir; aynı sürede çok daha derin sonuç alınır. Kurumsal testlerin çoğunda gri kutu yaklaşımı daha verimlidir.
2. Envanteri ve kapsamı yazılı hale getirin
Kapsam belgesi testin sözleşmesidir. Belirsiz bırakılan her madde, test sırasında bir soruya ve gecikmeye dönüşür. Kapsam belgesinde en az şunlar yer almalı:
- Test edilecek IP adresleri, alan adları, uygulama adresleri ve API uç noktaları
- Kapsam dışı tutulan sistemler (örneğin üçüncü taraf barındırma hizmetleri, ödeme altyapısı)
- Test edilecek kullanıcı rolleri ve bu roller için açılacak test hesapları
- İzin verilen ve yasaklanan işlemler (örneğin veri silme, hizmet engelleme denemeleri)
- Testin yapılacağı tarihler ve saat aralıkları
- İki tarafın acil durum irtibat kişileri ve telefon numaraları
Bu aşamada güncel bir envanteriniz yoksa testten önce çıkarmanızı öneririz. Envanterde olmayan bir sunucu, saldırgan için genellikle en kolay hedeftir çünkü kimse onu yamalamayı hatırlamaz. Envanter ve altyapı değerlendirmesi konusunda desteğe ihtiyacınız varsa IT danışmanlık hizmetlerimiz bu çalışmanın doğal başlangıç noktasıdır.
Bulut kaynaklarınız varsa (Azure, AWS veya Microsoft 365), sağlayıcının sızma testi kurallarını da kontrol edin. Büyük bulut sağlayıcıları müşterilerin kendi kaynaklarını test etmesine belirli kurallar çerçevesinde izin verir; kendi kiracınızın dışındaki altyapıyı test etmek ise yasaktır.
3. Yazılı yetki ve yasal çerçeve
Sızma testi, yazılı yetki olmadan yapıldığında bir siber saldırıdan hukuken farksızdır. Bu yüzden testten önce imzalı bir yetki belgesi şarttır. Bu belgede:
- Testi yaptıran kurumun yetkili imzası,
- Kapsamdaki sistemlerin bu kuruma ait olduğunun ya da sahibinden izin alındığının teyidi,
- Test sırasında elde edilebilecek verilerin nasıl korunacağı ve test sonunda nasıl imha edileceği,
- Gizlilik taahhüdü
yer almalıdır. Kişisel veri içeren sistemler test ediliyorsa KVKK açısından da test ekibinin bu verilere erişimi sözleşmeyle güvence altına alınmalıdır.
4. Teknik hazırlık: erişim, izleme ve yedek
Test başlamadan önceki son hafta, sızma testine hazırlık sürecinin teknik ayağıdır. Kontrol listesi:
- Yedekler doğrulandı mı? Testin bir sistemi bozma ihtimali düşüktür ama sıfır değildir. Kritik sistemlerin güncel ve geri yüklenebilir yedeği olduğundan emin olun. Yedeğiniz yoksa ya da hiç geri yükleme denemediyseniz önce veri yedekleme düzeninizi ele alın.
- Test kaynak adresleri tanımlandı mı? Test ekibinin hangi IP adreslerinden geleceğini bilin. Bu adresleri tamamen beyaz listeye almak mı, yoksa güvenlik ürünlerinizin tepkisini de ölçmek mi istediğinize karar verin. İkinci seçenek savunma ekibiniz için değerli bir tatbikattır.
- Test hesapları açıldı mı? Gri kutu test için gereken kullanıcı hesaplarını, testten önce açıp çalıştığını doğrulayın. Bu hesapların test sonunda kapatılacağını takvime yazın.
- İzleme ekibi bilgilendirildi mi? Güvenlik operasyonu ya da log izleme yapan bir ekibiniz veya hizmet sağlayıcınız varsa, testi önceden haber verin. Haber verilmeyen bir test gerçek bir olay müdahalesini tetikleyebilir.
- Bakım pencereleri çakışıyor mu? Testin, planlı bir güncelleme ya da taşıma işiyle aynı güne denk gelmemesine dikkat edin.
5. Test günü: iletişim kanalını açık tutun
Test sırasında iki tarafın da ulaşılabilir olması gerekir. Özellikle şu iki durumda hızlı iletişim kritik önem taşır:
- Kritik bir açık bulunduğunda: Örneğin internetten kimlik doğrulamasız erişilebilen bir yönetim paneli ya da yetkisiz veri erişimi. Bu tür bulgular rapor beklemeden, aynı gün bildirilmelidir.
- Bir sistem beklenmedik davrandığında: Yavaşlama ya da hizmet kesintisi fark edilirse test hemen durdurulur, durum birlikte değerlendirilir.
Bunun için önceden kararlaştırılmış bir telefon numarası ve yazılı bir iletişim kanalı belirleyin. "Testi durdur" talimatını kimin verebileceği de belli olmalıdır.
6. Rapor ve sonrası: bulguları kapatmadan test bitmiş sayılmaz
Testin asıl değeri raporda ve raporun ardından yapılanlardadır. İyi bir sızma testi raporu şunları içerir:
- Yönetim için kısa ve teknik olmayan bir özet
- Her bulgu için risk derecesi (genellikle CVSS puanı), etkilenen sistem ve kanıt (ekran görüntüsü, istek/yanıt örneği)
- Bulgunun nasıl tekrarlanacağına dair adımlar
- Somut çözüm önerisi ve önceliklendirme
Raporu aldıktan sonra yapılacaklar:
- Bulguları kritik, yüksek, orta ve düşük olarak sıralayın; her birine bir sorumlu ve hedef tarih atayın.
- Kritik ve yüksek bulguları hemen ele alın; çoğu zaman bir yama, bir yapılandırma değişikliği ya da gereksiz bir servisin kapatılmasıyla çözülürler.
- Kapatılan bulguların gerçekten kapandığını doğrulayın. Yapılan düzeltmenin yeni bir açık yaratmadığından emin olun.
- Bulguların kök nedenine bakın. Aynı tür açık birden fazla sistemde çıkıyorsa sorun tekil değil, süreçtir; yama yönetimi veya yapılandırma standartları gözden geçirilmelidir.
Bulguların kalıcı olarak kapatılması ve süreçlerin iyileştirilmesi için siber güvenlik danışmanlığı hizmetimizden destek alabilirsiniz. Testten önce geniş bir ön görünüm isteyenler için düzenli zafiyet taraması da iyi bir hazırlık adımıdır.
Sızma testine hazırlık kontrol listesi
Testten önceki son toplantıda bu listeyi birlikte gözden geçirin:
- Testin amacı (denetim, yeni sistem, genel risk) yazılı olarak belirlendi
- Test türü ve yaklaşımı (kara kutu / gri kutu) seçildi
- Kapsamdaki ve kapsam dışındaki sistemler listelendi
- İmzalı yetki belgesi ve gizlilik taahhüdü hazır
- Kritik sistemlerin geri yüklenebilir yedeği doğrulandı
- Test kaynak adresleri ve test hesapları tanımlandı
- İzleme ekibi ve hizmet sağlayıcılar bilgilendirildi
- Test günü irtibat kişileri ve "testi durdur" yetkisi belli
- Bulgular için sorumlu ve hedef tarih atama süreci hazır
Sık yapılan hazırlık hataları
Sahada en sık gördüğümüz hatalar:
- Kapsamı çok dar tutmak: Yalnızca "ana web sitesi" test edilir; asıl risk taşıyan VPN geçidi, e-posta sunucusu ya da eski bir test ortamı kapsam dışında kalır.
- Testi yalnızca bir kontrol listesi maddesi olarak görmek: Rapor alınır, dosyalanır ve bir sonraki yıla kadar açılmaz.
- Her şeyi beyaz listeye almak: Güvenlik ürünleri tamamen devre dışı bırakıldığında, gerçek bir saldırıda bu ürünlerin ne yapacağı hiç ölçülmemiş olur.
- İç ağı hiç test etmemek: Dış ağ güvenli görünse bile, oltalama e-postasıyla içeri giren bir saldırganın ne kadar ilerleyebileceği bilinmez.
Testten önce genel bir fikir edinmek isterseniz, 8 soruluk ücretsiz siber güvenlik risk skoru testimizi yaklaşık iki dakikada tamamlayabilirsiniz.
Testinizi birlikte planlayalım
Kapsamı netleştirmek, yetki belgesini hazırlamak ve testi işinizi aksatmadan yürütmek için ilk görüşmeyi ücretsiz yapıyoruz. Sızma testi hizmetimizi inceleyin ya da ücretsiz keşif isteyin.
Sıkça Sorulan Sorular
Sızma testi canlı sistemlere zarar verir mi?
Doğru planlanmış bir testte bu ihtimal düşüktür. Hizmet engelleme gibi riskli denemeler kapsam belgesinde açıkça yasaklanır, kritik sistemler için test saatleri iş yükünün az olduğu dönemlere alınır ve beklenmedik bir durumda test hemen durdurulur. Yine de testten önce güncel yedek alınması her zaman doğru yaklaşımdır.
Sızma testi ne kadar sürer?
Süre kapsamın genişliğine bağlıdır. Tek bir web uygulamasının testi birkaç gün sürebilirken, dış ağ, iç ağ ve birden fazla uygulamayı kapsayan kurumsal bir test daha uzun bir planlama gerektirir. Kesin takvim, kapsam görüşmesinden sonra netleşir.
Kara kutu mu, gri kutu test mi seçmeliyiz?
Kara kutu test gerçek bir dış saldırganı daha iyi taklit eder ama sürenin önemli bir kısmı keşfe gider. Gri kutu testte ekibe test hesabı ve temel mimari bilgi verildiği için aynı sürede çok daha derin bulgulara ulaşılır. Kurumsal testlerde genellikle gri kutu yaklaşımını öneriyoruz.
Güvenlik duvarı ve EDR'yi test sırasında kapatmalı mıyız?
Kapatmanız gerekmez. Test kaynak adreslerini beyaz listeye alıp yalnızca açıkları görmeyi ya da güvenlik ürünlerinizi açık bırakıp savunmanızın tepkisini de ölçmeyi seçebilirsiniz. İkincisi, güvenlik ekibiniz için değerli bir tatbikat olur.
Sızma testi ne sıklıkla yapılmalı?
En az yılda bir kez ve her önemli değişiklikten sonra öneriyoruz: yeni bir uygulamanın yayına alınması, altyapının taşınması ya da ağ yapısının değişmesi gibi. Denetim veya müşteri şartı varsa sıklık bu gereksinime göre belirlenir.
Test raporundaki bulguları kim kapatır?
Bulguları genellikle kurumun kendi BT ekibi ya da altyapıyı yöneten hizmet sağlayıcı kapatır. Raporda her bulgu için somut çözüm önerisi yer alır; isterseniz kapatma çalışmasını da birlikte planlayıp uygulayabiliriz.


